
情報セキュリティの基本(全6回)|守るべき情報と攻撃の手口から、パスワード・クラウド・社内ルール・インシデント対応まで

監修田中 磨生株式会社Abin 代表取締役
株式会社Abin代表取締役。AI SaaSの上場企業やHR系ベンチャーのマーケティング責任者を経て、2023年BtoBマーケティング特化のコンサルティング会社株式会社Abinを設立。創業から30社以上のBtoBマーケティングの戦略立案から実行までを行う。2025年には株式会社プロベルの役員に就任。NYマーケティング株式会社の執行役員も務める。
執筆Abin編集部
会社の情報を守るために、IT担当者でなくても知っておきたい情報セキュリティの基本を、全6回で順番に身につける講座です。守るべき情報とは何かから始めて、いま多い攻撃の手口、パスワードと多要素認証、クラウド・SaaSの安全な使い方、社内ルールとインシデント対応、そして中小企業が無理なく対策を進める手順までを、公的機関の資料をもとに解説します。
こんな人におすすめ
- 会社の情報セキュリティを任されたが、何から手をつければよいか分からない総務・管理部門の人
- 「ひとり情シス」として、限られた時間でやるべき対策の優先順位をつけたい人
- 取引先からセキュリティ対策の状況を聞かれ、説明に困った経営者・管理職の人
- クラウドやSaaSを使う機会が増え、設定や使い方の注意点を整理したい現場のリーダー
- 社員向けのセキュリティ研修の内容を考える立場の人
読み終えるとできるようになること
- 情報セキュリティの3つの要素(機密性・完全性・可用性)と、脅威・脆弱性・リスクの関係を説明できる
- ランサムウェア、フィッシング、ビジネスメール詐欺など、いま多い攻撃のしくみと基本的な備えを説明できる
- パスワード、多要素認証、アカウントの発行と削除について、社内の基本ルールを決められる
- クラウド・SaaSを使うときの責任の分担を理解し、設定ミスを防ぐ確認の仕組みをつくれる
- 社内ルールと教育を整え、インシデントが起きたときの初動と報告の流れを決めておける
- IPAのガイドラインに沿って、自社の対策を段階的に進める計画を立てられる
シラバス(全6回)
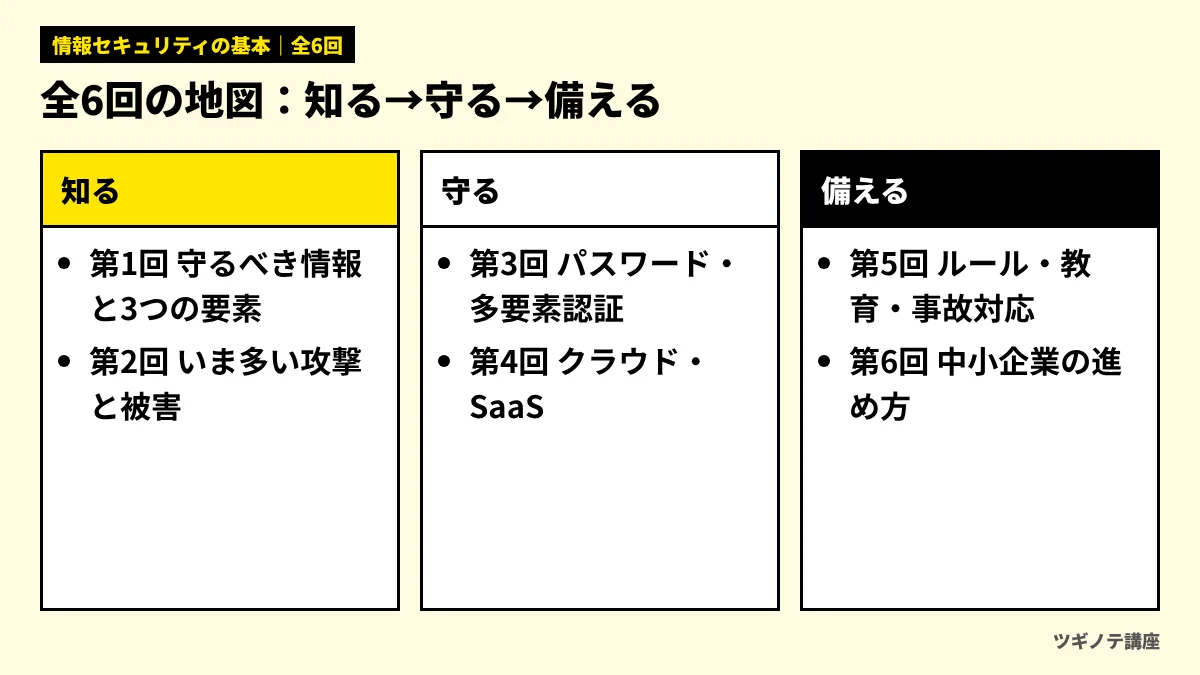
- 情報セキュリティとは:守るべき情報と、機密性・完全性・可用性
- いま多い攻撃と被害:ランサムウェア・フィッシング・ビジネスメール詐欺のしくみ
- パスワード・多要素認証・アカウント管理:入口を守る基本
- クラウド・SaaSを安全に使う:責任共有モデルと設定ミスの防ぎ方
- 社内ルールと教育、インシデント対応:起きたときに慌てないために
- 中小企業の対策の進め方:IPAガイドラインの4ステップとSECURITY ACTION
| 回 | この回で扱うこと |
|---|---|
| 第1回 | 情報資産とは何か、機密性・完全性・可用性、脅威・脆弱性・リスクの関係、対策の4つの種類 |
| 第2回 | IPA「情報セキュリティ10大脅威 2026」、ランサムウェア・フィッシング・ビジネスメール詐欺・サプライチェーン攻撃のしくみと備え |
| 第3回 | 安全なパスワードの条件、多要素認証の3つの要素、アカウントの発行・権限・削除のルール |
| 第4回 | 責任共有モデル、クラウドの設定ミスで起きた事故、共有設定・権限・既定値の確認、SaaSの棚卸し |
| 第5回 | 基本方針と規程、社員教育の進め方、インシデント対応の流れ、個人情報の漏えい時の報告 |
| 第6回 | 経営者の3原則と重要7項目、情報セキュリティ6か条、自社診断25問、SECURITY ACTION、相談先 |
講座の進め方
- 1回あたりの目安は20〜25分です。第1回から順に読むのがおすすめです。すでに基本を知っている方は、気になる回から読んでもかまいません。
- 各回の途中に「ちょこっとクイズ」、最後に「確認テスト」があります。選択肢を押すと、その場で答えと解説が出ます。
- 各回の終わりに「実務ではこう使う」として、社内で最初にやることをまとめています。
- 攻撃の手口は、身を守るために必要な範囲だけを説明しています。統計やガイドラインは、2026年11月時点の公的機関の公表資料で確認しています。
関連する講座・記事
- 生成AIを使うときの情報漏えい対策や社内ルールは、ビジネスで使う生成AI入門 第7回で扱っています。
- デジタル化全体の進め方は、中小企業のDXの進め方の講座へ。
- 社内で使っているSaaSのアカウントをまとめて管理したい方は、SaaS管理ツールおすすめ比較やSaaS管理の成功事例もどうぞ。
社内の体制づくりについて相談したい場合は、ツギノテ編集部への相談から受け付けています。
この記事は役に立ちましたか?
FOR BUSINESS
マーケティング・DXの発注先選びに迷ったら
ツギノテを運営する株式会社Abinは、BtoBマーケティングに特化したコンサルティング会社です。創業から30社以上のBtoBマーケティングを支援してきました。
相談無料ツギノテ編集部に相談する→この講座の全6回
NEXTあわせて読みたい
-
 BPOサービス(業務アウトソーシング)おすすめ7選|コンタクトセンター・バックオフィスの外注先を規模・料金・事例で比較
-
 Shopify制作会社おすすめ7選|Shopify Plus・越境EC・運用まで、認定・実績・事例で比較
-
 マーケティング研修おすすめ7選|法人向けの基礎・実践・BtoB研修を料金・形式・実績で比較
-
 ECコンサル会社おすすめ5選|楽天・Amazon・自社ECの売上を伸ばす支援会社を範囲・料金・事例で比較
-
 広報・PR代行(PR会社)おすすめ7選|ベクトル・プラップジャパン・共同ピーアールなどを支援範囲・料金・事例で比較
-
 企業データベースおすすめ6選|Speeda・帝国データバンク・東京商工リサーチ・ユーソナーなどを料金・収録数で比較