
情報セキュリティとは:守るべき情報と、機密性・完全性・可用性|情報セキュリティの基本 第1回

監修田中 磨生株式会社Abin 代表取締役
株式会社Abin代表取締役。AI SaaSの上場企業やHR系ベンチャーのマーケティング責任者を経て、2023年BtoBマーケティング特化のコンサルティング会社株式会社Abinを設立。創業から30社以上のBtoBマーケティングの戦略立案から実行までを行う。2025年には株式会社プロベルの役員に就任。NYマーケティング株式会社の執行役員も務める。
執筆Abin編集部
この回で分かること:①会社が守るべき「情報資産」とは何か、②情報セキュリティの3つの要素「機密性・完全性・可用性」の意味、③脅威・脆弱性・リスクの関係と、対策の4つの種類。全6回の土台として、「何を、何から、どう守るのか」という考え方の枠組みをつくります。
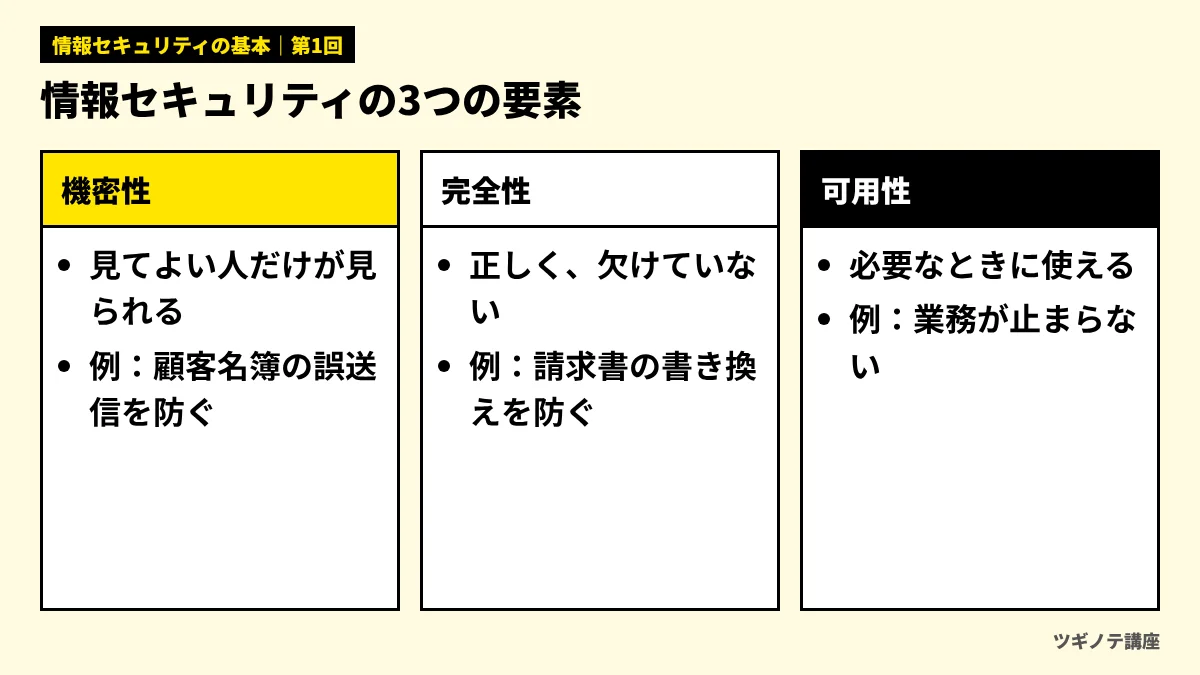
情報セキュリティとは:3つの要素を保つこと
「情報セキュリティ」と聞くと、ウイルス対策ソフトやファイアウォールといった道具を思い浮かべる人が多いかもしれません。しかし、道具はあくまで手段です。情報処理推進機構(IPA)の「中小企業の情報セキュリティ対策ガイドライン」は、情報セキュリティを「情報の機密性、完全性、可用性を維持すること」と説明しています。図1の3つの要素を、身近な例で見ていきましょう。
| 要素 | 意味 | 損なわれた例 |
|---|---|---|
| 機密性 | 見てよい人だけが、その情報を見られること | 顧客名簿がメールの誤送信で社外に出てしまう |
| 完全性 | 情報が正しく、欠けたり書き換えられたりしていないこと | 見積書の金額が、誰かに勝手に書き換えられる |
| 可用性 | 必要なときに、その情報やシステムを使えること | ランサムウェアでファイルが暗号化され、業務が止まる |
3つの要素は、どれか1つだけを守ればよいものではありません。たとえば、機密性を高めようとして、ファイルを誰も開けないほど厳重に管理すれば、今度は可用性が損なわれます。情報セキュリティの仕事は、3つの要素のバランスを、その情報の大切さに合わせて取ることだと考えると分かりやすくなります。
「漏れなければ安全」は誤解
よくある誤解が、「情報が外に漏れなければ、セキュリティは守られている」という考えです。これは機密性だけを見た考え方です。実際には、近年の大きな被害の多くは、可用性が損なわれる形で起きています。第2回で詳しく扱うランサムウェアは、ファイルを暗号化して使えなくし、業務を止めてしまいます。警察庁によると、2025年に報告されたランサムウェアの被害は226件で、そのうち143件は中小企業でした。情報が外に出たかどうかに関係なく、「業務が止まる」こと自体が大きな損害になるのです。
取引先に送る請求書のファイルが、誰かによって振込先の口座番号を書き換えられていました。3つの要素のうち、主に損なわれたのはどれでしょう?
- 機密性
- 完全性
- 可用性
答えと解説
正解は2の完全性です。情報が正しい状態に保たれていないので、完全性が損なわれています。ファイル自体は使えるので可用性は保たれ、見てはいけない人が見たかどうかとは別の問題です。
守るべき「情報資産」を知る
何を守るかが分からなければ、守り方も決まりません。会社にとって価値のある情報と、それを扱う機器やサービスをまとめて情報資産と呼びます。図2のように、情報資産は紙の書類から、パソコン、クラウドのサービス、さらには社員の頭の中にある知識まで、幅広く存在します。
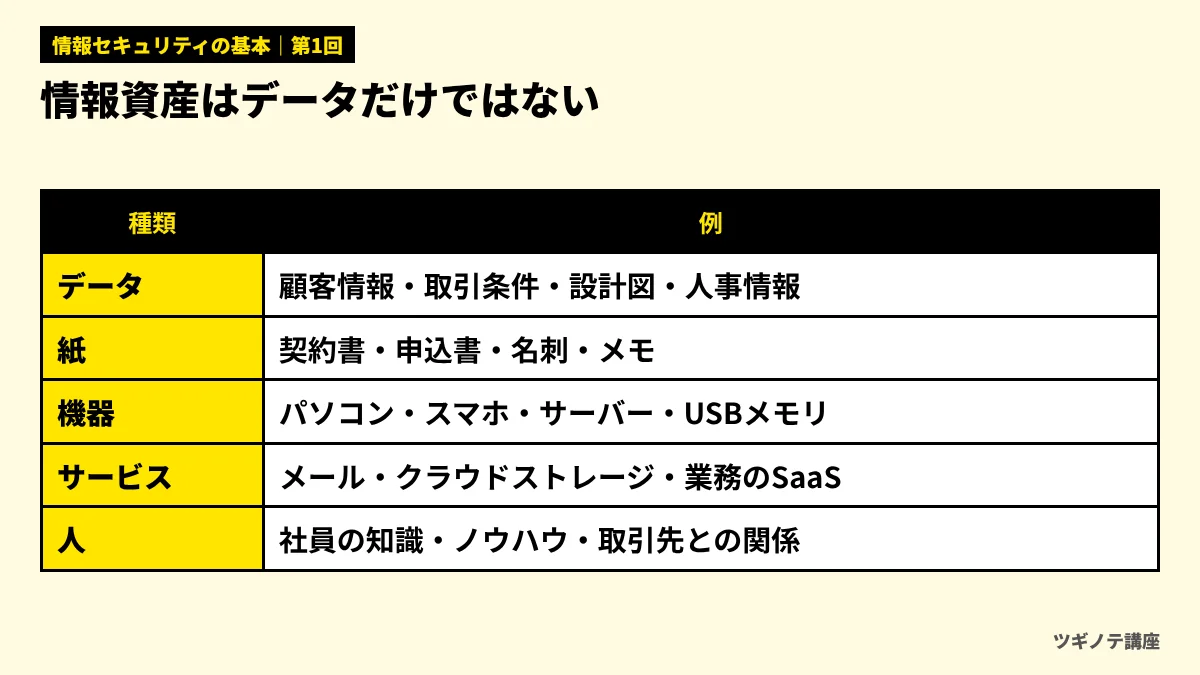
情報資産を洗い出すときは、次の3つの観点で整理すると、どれから守ればよいかが見えてきます。
- どんな情報か:顧客の個人情報、取引条件、技術情報、人事情報など
- どこにあるか:社内のパソコン、クラウドのストレージ、紙のファイル、取引先との共有フォルダなど
- 失われたり漏れたりしたら、どのくらい困るか:法令違反になる、取引先に迷惑がかかる、業務が何日止まる、など
IPAのガイドラインには、こうした情報を一覧にする「情報資産管理台帳」のひな形が付録として用意されています。最初から完璧な台帳をつくる必要はありません。まずは「顧客名簿」「見積書・請求書」「従業員情報」など、漏れたり消えたりしたら本当に困る情報を5〜10個書き出すだけでも、対策の優先順位がはっきりします。台帳づくりは第6回でもう一度取り上げます。
個人情報は特に注意が必要
情報資産の中でも、顧客や従業員の個人情報は、扱いを誤ると法律上の義務が生じる点で特別です。個人情報保護法では、一定の条件にあたる漏えいが起きた場合、個人情報保護委員会への報告が義務づけられています。具体的な報告の流れは第5回で扱いますが、「どこに、誰の、どんな個人情報があるか」を把握しておくことは、セキュリティ対策の出発点の1つです。
脅威・脆弱性・リスクの関係
セキュリティの話では、「脅威」「脆弱性」「リスク」という言葉がよく出てきます。似ているようで役割が違うので、図3で関係を整理しておきましょう。
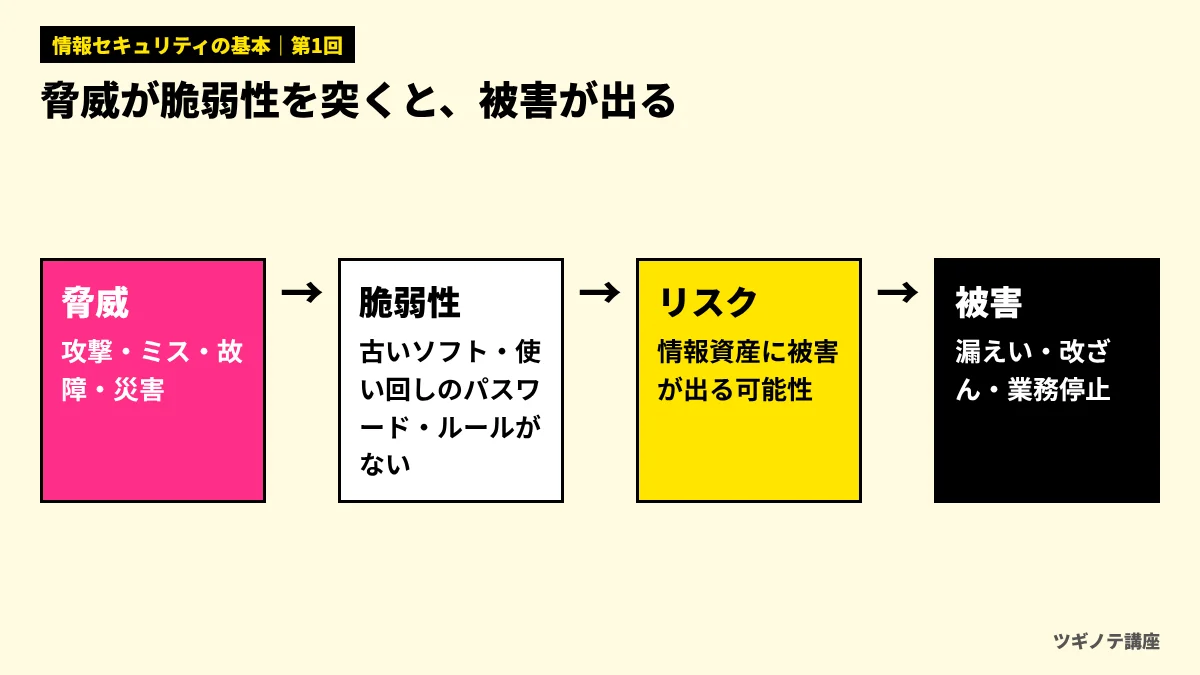
- 脅威:情報資産に被害を与えるきっかけになるもの。外部からの攻撃(ウイルス、不正アクセス、詐欺メール)だけでなく、社員の操作ミス、機器の故障、地震や火災などの災害も含まれます。
- 脆弱性:脅威につけこまれる弱点。更新していないソフトウェア、使い回しのパスワード、誰でも見られる共有設定、ルールが決まっていないこと、社員が手口を知らないことなども脆弱性です。
- リスク:脅威が脆弱性を突いて、情報資産に被害が出る可能性。被害の大きさと、起きやすさで考えます。
たとえるなら、泥棒(脅威)がいても、家の鍵(脆弱性への対策)がしっかりかかっていれば、被害には至りにくくなります。逆に、鍵をかけ忘れた家(脆弱性)があっても、泥棒が来なければ被害は出ません。ただし、インターネットにつながっている以上、「泥棒が来ない」ことを期待するのは現実的ではありません。会社が自分でコントロールしやすいのは、脆弱性を減らすことです。
IPAのガイドラインでは、より本格的に取り組む段階として、情報資産の重要度と、被害が起きる可能性を組み合わせてリスクの大きさを見積もる方法を紹介しています。大切な情報ほど、そして被害が起きやすいところほど、先に手を打つという考え方です。
次のうち、「脆弱性」にあたるものはどれでしょう?
- 取引先を名乗って送られてくる詐欺メール
- 大型の台風による停電
- 退職した社員のアカウントが、削除されずに残っていること
答えと解説
正解は3です。削除されずに残ったアカウントは、悪用されるおそれのある弱点、つまり脆弱性です。詐欺メールや台風は、被害のきっかけになる「脅威」にあたります。
対策は4つの種類を組み合わせる
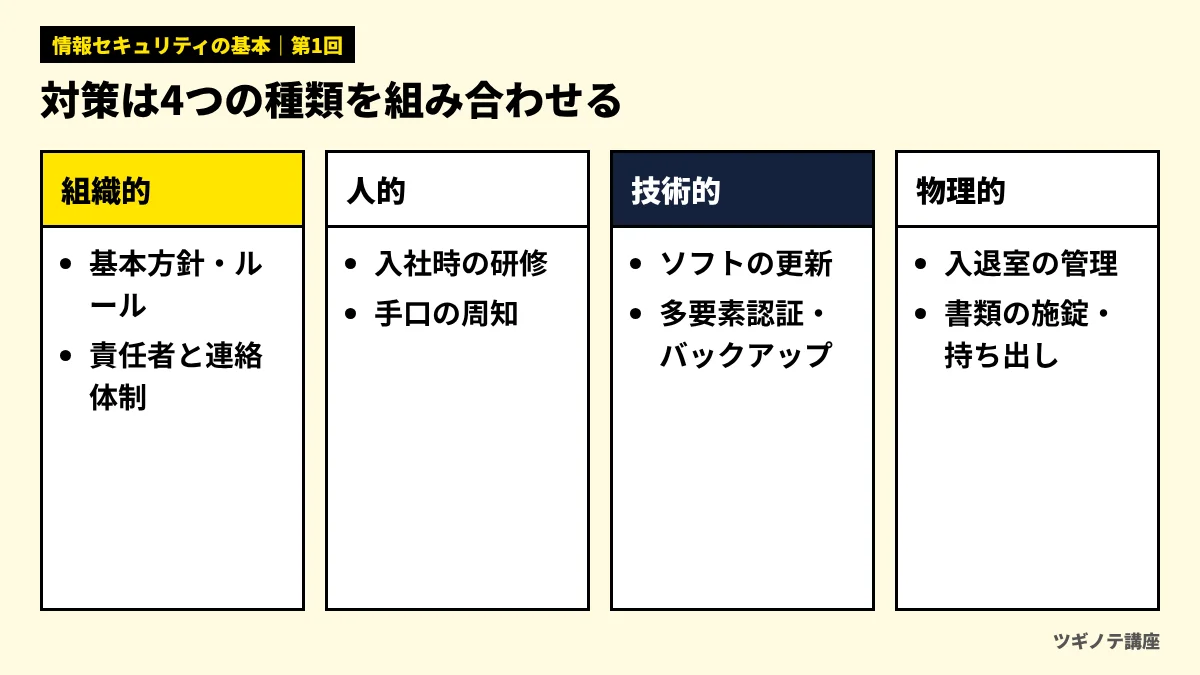
脆弱性を減らすための対策は、道具だけでは完結しません。図4のように、対策は大きく4つの種類に分けて考えると、抜け漏れを防げます。
| 種類 | 内容 | 例 |
|---|---|---|
| 組織的対策 | 方針・ルール・体制を決める | 基本方針、責任者の任命、事故が起きたときの連絡体制 |
| 人的対策 | 社員の知識と意識を高める | 入社時の研修、詐欺メールの見分け方の周知、誓約書 |
| 技術的対策 | 機器やソフトで守る | ソフトウェアの更新、ウイルス対策ソフト、多要素認証、バックアップ |
| 物理的対策 | 場所やモノを守る | 入退室の管理、書類の施錠保管、パソコンの持ち出しルール |
どれか1つが欠けると、ほかの対策の効果も下がります。たとえば、最新のウイルス対策ソフトを入れていても、社員が詐欺メールの添付ファイルを開いてしまえば被害は起きます。逆に、社員教育を徹底していても、ソフトウェアの更新を怠っていれば、弱点を突かれる可能性は残ります。
「入社時に、詐欺メールの見分け方と、怪しいメールを受け取ったときの連絡先を教える」という対策は、4つの種類のうちどれにあたるでしょう?
- 人的対策
- 技術的対策
- 物理的対策
答えと解説
正解は1の人的対策です。社員の知識と意識を高める対策は人的対策にあたります。連絡先を決めておくこと自体は組織的対策でもあり、実際には複数の種類を組み合わせて効果を高めます。
リスクへの向き合い方は4通り
洗い出したリスクに対しては、すべてを同じように「なくす」必要はありません。一般に、リスクへの向き合い方は図5の4通りで整理されます。
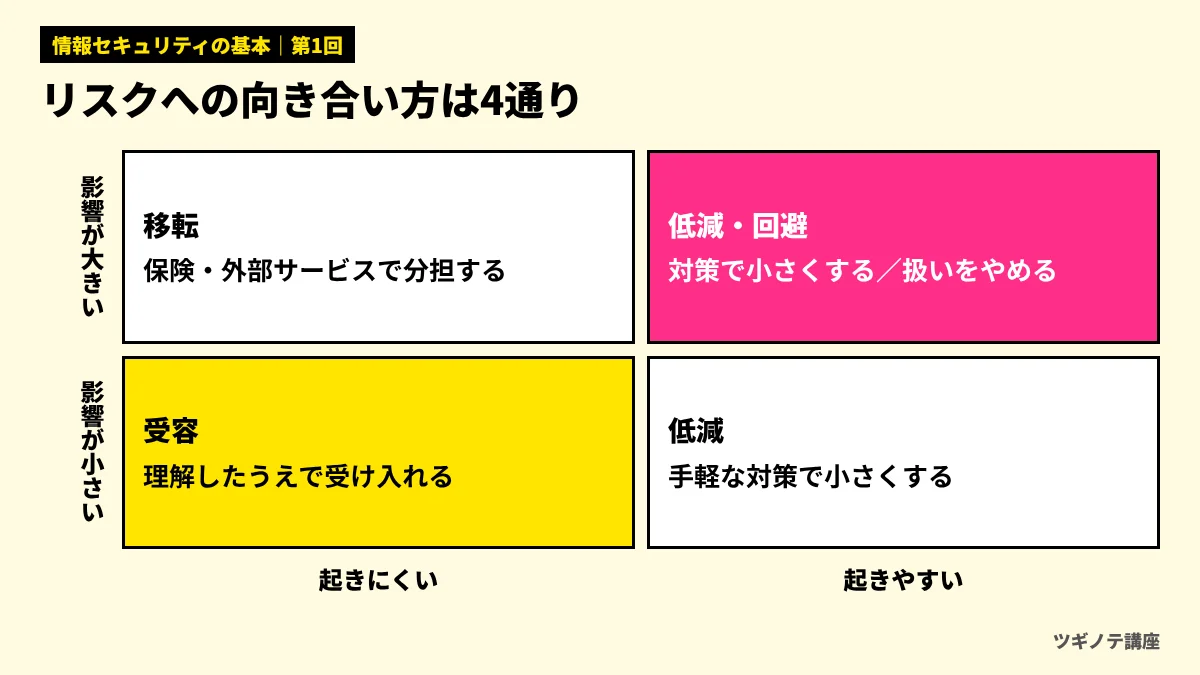
- 低減:対策をとってリスクを小さくする(例:多要素認証を入れる)
- 回避:その情報の扱い自体をやめる(例:不要になった個人情報は消去する)
- 移転:保険や外部のサービスに一部を任せる(例:サイバー保険に入る、専門の事業者に監視を任せる)
- 受容:影響が小さいリスクは、理解したうえで受け入れる
予算や人手には限りがあります。大切なのは、「何も考えずに放置している」状態をなくし、どのリスクにどう向き合うかを、会社として決めておくことです。
よくある誤解
誤解1「うちのような小さな会社は狙われない」
「盗まれて困るような情報はないから、うちは狙われない」と考える経営者は少なくありません。しかし、先に見たとおり、2025年に警察庁へ報告されたランサムウェアの被害226件のうち143件は中小企業でした。攻撃の多くは、特定の会社を選んでいるのではなく、弱点のある機器やアカウントを機械的に探して入り込んでくるものです。規模に関係なく、弱点があれば被害にあうと考えておく必要があります。
さらに、IPAの「情報セキュリティ10大脅威 2026」では、組織向けの2位に「サプライチェーンや委託先を狙った攻撃」が入っています。対策の手薄な取引先を足がかりに、本命の大企業へ入り込む手口です。自社が被害にあうだけでなく、取引先に迷惑をかける入口になってしまうおそれもあります。取引先から「セキュリティ対策の状況を教えてください」と聞かれる場面が増えているのは、このためです。
誤解2「セキュリティはIT担当者の仕事」
ソフトウェアの更新や機器の設定は、たしかにIT担当者の仕事です。しかし、詐欺メールを開くかどうか、書類を机の上に置きっぱなしにしないか、パスワードを使い回さないかは、社員一人ひとりの行動で決まります。また、どこまで予算をかけるか、事故が起きたら誰が判断するかは、経営者が決めることです。IPAのガイドラインも、情報セキュリティ対策は経営者のリーダーシップで進めるべきだとしています(第6回で詳しく扱います)。情報セキュリティは、経営者・IT担当者・社員の全員で担うものです。
実務ではこう使う
最初の一歩として、次の3つを1時間ほどで書き出してみてください。
- 守るべき情報を5〜10個:顧客名簿、見積書・請求書、従業員情報、取引先との契約書、設計データなど
- それぞれの置き場所:社内のパソコン、クラウドのストレージ、紙のファイル、メールなど
- 3つの要素のどれが特に大切か:漏れたら困る(機密性)、書き換えられたら困る(完全性)、使えないと業務が止まる(可用性)
たとえば、次のような簡単な表で十分です。
| 守るべき情報 | 置き場所 | 特に大切な要素 | 気になること |
|---|---|---|---|
| 顧客名簿 | 営業のクラウドストレージ | 機密性 | 共有リンクが誰でも見られる設定になっていないか |
| 見積書・請求書 | 経理のパソコン | 完全性・可用性 | バックアップがあるか、書き換えに気づけるか |
| 従業員情報 | 総務の鍵付き棚と人事のSaaS | 機密性 | 退職者のアカウントが残っていないか |
この一覧があると、第2回以降で学ぶ攻撃の手口や対策を、「自社のどこに当てはまるか」という目で読めるようになります。社内で使っているクラウドのサービスが多く、どこに何があるか分からない場合は、第4回で扱うSaaSの棚卸しも役立ちます。ツールでまとめて把握したい場合は、SaaS管理ツールおすすめ比較も参考にしてください。
FOR BUSINESS
マーケティング・DXの発注先選びに迷ったら
ツギノテを運営する株式会社Abinは、BtoBマーケティングに特化したコンサルティング会社です。創業から30社以上のBtoBマーケティングを支援してきました。
相談無料ツギノテ編集部に相談する→この回のまとめ
- 情報セキュリティとは、情報の機密性・完全性・可用性を保つこと。3つのバランスを情報の大切さに合わせて取る
- 「漏れなければ安全」ではない。業務が止まる(可用性が損なわれる)被害も大きい
- 守るべき情報資産は、データだけでなく紙・機器・サービス・人の知識にもある
- 脅威が脆弱性を突くと被害が出る。会社が減らしやすいのは脆弱性
- 対策は組織・人・技術・物理の4種類を組み合わせ、リスクには低減・回避・移転・受容のどれで向き合うかを決める
確認テスト
ランサムウェアでファイルが暗号化され、受注の処理が3日間止まりました。情報は社外に出ていないことが分かっています。この被害で主に損なわれたのはどれでしょう?
- 機密性
- 完全性
- 可用性
答えと解説
正解は3の可用性です。必要なときに情報やシステムを使えなくなったため、可用性が損なわれています。情報が外に出ていなくても、業務が止まること自体が大きな被害になります。
「情報資産」の説明として、最も適切なのはどれでしょう?
- パソコンの中に保存されている電子データだけを指す
- 会社にとって価値のある情報と、それを扱う紙・機器・サービス、社員の知識までを含む
- 金額に換算できる、会社の固定資産のことを指す
答えと解説
正解は2です。情報資産は電子データに限らず、紙の書類、パソコンやスマホ、クラウドのサービス、社員の知識やノウハウまで幅広く含みます。
脅威・脆弱性・リスクの関係について、最も適切な説明はどれでしょう?
- 脅威が脆弱性を突くことで、情報資産に被害が出る可能性(リスク)が生まれる
- 脆弱性とは、外部から送られてくる攻撃メールのことである
- リスクは、ウイルス対策ソフトを入れれば必ずゼロになる
答えと解説
正解は1です。脅威(攻撃・ミス・災害など)が、脆弱性(弱点)を突くと被害が出ます。対策でリスクを小さくすることはできますが、ゼロにすることはできません。
セキュリティ対策の考え方として、最も適切なのはどれでしょう?
- 技術的な対策さえしっかりしていれば、社員教育は必要ない
- 組織・人・技術・物理の4種類の対策を組み合わせ、抜け漏れを防ぐ
- すべてのリスクを、費用をかけてでもゼロにしなければならない
答えと解説
正解は2です。どれか1つの対策だけでは、ほかの弱点から被害が起きます。リスクは低減・回避・移転・受容のどれで向き合うかを決め、限られた予算と人手を優先順位に沿って使います。
次回予告
第2回は「いま多い攻撃と被害」です。IPAの「情報セキュリティ10大脅威 2026」をもとに、ランサムウェア、フィッシング、ビジネスメール詐欺、取引先を経由した攻撃のしくみと、基本的な備えを学びます。
NEXT|第2回いま多い攻撃と被害:ランサムウェア・フィッシング・ビジネスメール詐欺のしくみ次の回へ進む →参考資料
- 独立行政法人情報処理推進機構(IPA)「中小企業の情報セキュリティ対策ガイドライン 第4.0版」(2026年3月27日公開) https://www.ipa.go.jp/security/guide/sme/about.html (確認日:2026年11月12日)
- 警察庁「令和8年版 警察白書」第3章 サイバー空間の安全の確保(ランサムウェアの被害状況) https://www.npa.go.jp/hakusyo/r08/honbun/html/cc3314000.html (確認日:2026年11月12日)
- 独立行政法人情報処理推進機構(IPA)「情報セキュリティ10大脅威 2026」 https://www.ipa.go.jp/security/10threats/10threats2026.html (確認日:2026年11月12日)
- 個人情報保護委員会「漏えい等の対応とお役立ち資料」 https://www.ppc.go.jp/personalinfo/legal/leakAction (確認日:2026年11月12日)
この記事は役に立ちましたか?
NEXTあわせて読みたい
-
 BPOサービス(業務アウトソーシング)おすすめ7選|コンタクトセンター・バックオフィスの外注先を規模・料金・事例で比較
-
 Shopify制作会社おすすめ7選|Shopify Plus・越境EC・運用まで、認定・実績・事例で比較
-
 マーケティング研修おすすめ7選|法人向けの基礎・実践・BtoB研修を料金・形式・実績で比較
-
 ECコンサル会社おすすめ5選|楽天・Amazon・自社ECの売上を伸ばす支援会社を範囲・料金・事例で比較
-
 広報・PR代行(PR会社)おすすめ7選|ベクトル・プラップジャパン・共同ピーアールなどを支援範囲・料金・事例で比較
-
 企業データベースおすすめ6選|Speeda・帝国データバンク・東京商工リサーチ・ユーソナーなどを料金・収録数で比較