
クラウド・SaaSを安全に使う:責任共有モデルと設定ミスの防ぎ方|情報セキュリティの基本 第4回

監修田中 磨生株式会社Abin 代表取締役
株式会社Abin代表取締役。AI SaaSの上場企業やHR系ベンチャーのマーケティング責任者を経て、2023年BtoBマーケティング特化のコンサルティング会社株式会社Abinを設立。創業から30社以上のBtoBマーケティングの戦略立案から実行までを行う。2025年には株式会社プロベルの役員に就任。NYマーケティング株式会社の執行役員も務める。
執筆Abin編集部
この回で分かること:①クラウドではどこまでがサービス提供者の責任で、どこからが利用者の責任なのか(責任共有モデル)、②実際に起きている「設定ミス」による情報漏えいのパターン、③設定ミスを防ぐ社内の仕組みと、使っているSaaSの棚卸しの方法。
前回は、パスワード・多要素認証・アカウント管理で「入口」を守る方法を学びました。今回は、その入口の先にあるクラウドのサービスを、正しい設定で安全に使うための考え方を扱います。
「クラウドだから安全」ではない:責任共有モデル
メール、ファイル共有、顧客管理、会計など、今では多くの業務がクラウドのサービスで行われています。インターネット経由で、すぐに使えるソフトウェアとして提供されるものをSaaS、アプリを動かすための基盤を提供するものをPaaS、サーバーやネットワークなどの設備を提供するものをIaaSと呼びます。
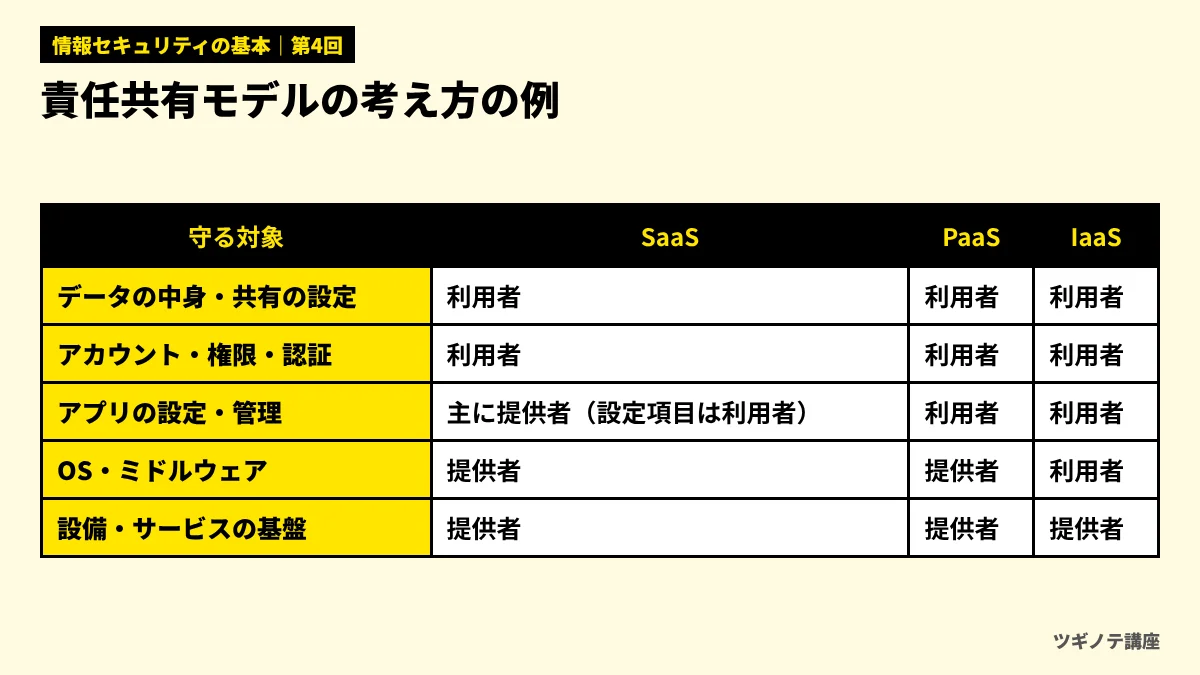
クラウドのサービスを使うと、サーバーの設置や保守から解放されます。しかし、セキュリティのすべてをサービス提供者に任せられるわけではありません。総務省の「クラウドの設定ミス対策ガイドブック」は、セキュリティの責任は提供者と利用者で分担されており、その分担はSaaS・PaaS・IaaSといったサービスの種類によって異なる、と説明しています。これを責任共有モデルと呼びます。
図1のように、どの種類のサービスでも、一般に利用者が責任を持つ部分として残るのが次のような点です。
- どんなデータを、誰に見せるか(共有の設定、公開の範囲)
- 誰にアカウントを発行し、どんな権限を与えるか
- パスワードや多要素認証の設定
- サービスのセキュリティに関する設定項目を、どう設定するか
外部に設定を任せても、責任は残る
同じガイドブックは、提供者の利用規約には、免責や責任の上限についての条項が含まれていることが多いので、契約のときによく読むよう呼びかけています。また、システム開発会社などの外部の事業者に設定を任せた場合でも、最終的な責任は利用者が負うとしています。「専門の会社に任せたから大丈夫」ではなく、どんな設定にしたのかを自分たちでも把握しておく必要があります。外部に設定を頼むときは、納品のときに「どの項目を、どの値に設定したか」の一覧をもらい、社内の担当者が内容を説明できる状態にしておくと、その後の点検や担当者の交代のときにも困りません。
総務省のガイドブックの考え方として、正しいものはどれでしょう?
- クラウドのサービスを使えば、セキュリティの責任はすべて提供者が負う
- セキュリティの責任は提供者と利用者で分担され、外部の事業者に設定を任せても最終的な責任は利用者にある
- 外部の事業者に設定を任せた場合、責任はすべてその事業者に移る
答えと解説
正解は2です。分担のしかたはサービスの種類や契約によって変わりますが、データの共有や権限などの設定は利用者側の責任として残ります。外部に設定を任せても、最終的な責任は利用者にあります。
実際に多い「設定ミス」のパターン
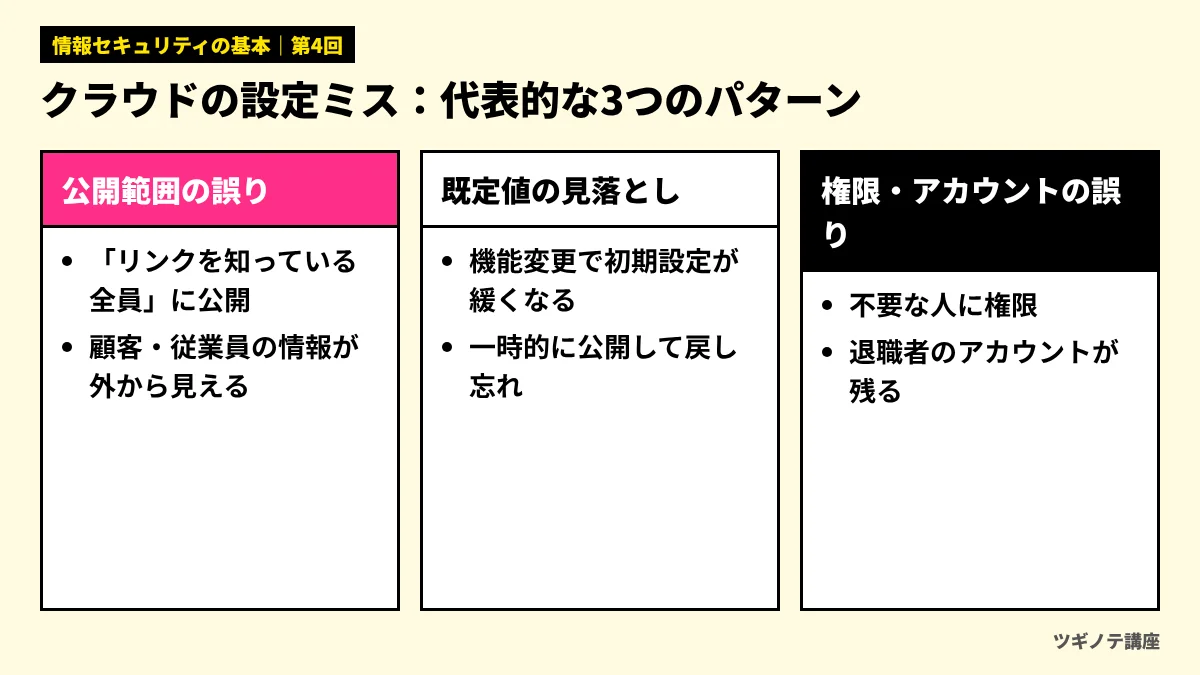
クラウドの情報漏えいは、高度な攻撃よりも、設定のちょっとした誤りから起きることが少なくありません。総務省のガイドブックで取り上げられている例をもとに、代表的なパターンを図2にまとめました。
パターン1:公開範囲の誤り
ガイドブックが紹介している2023年の事例には、ファイル共有サービスの共有範囲が「リンクを知っているインターネット上のすべての人」に設定されていたために、顧客や従業員の情報が外から見られる状態になっていたケースがあります。
ファイル共有の範囲は、図3のように段階があります。「リンクを知っている人だけなら、外には漏れないだろう」と考えがちですが、リンクはメールの転送や誤送信、ほかのサイトへの貼りつけなどで、思わぬ相手に渡ることがあります。
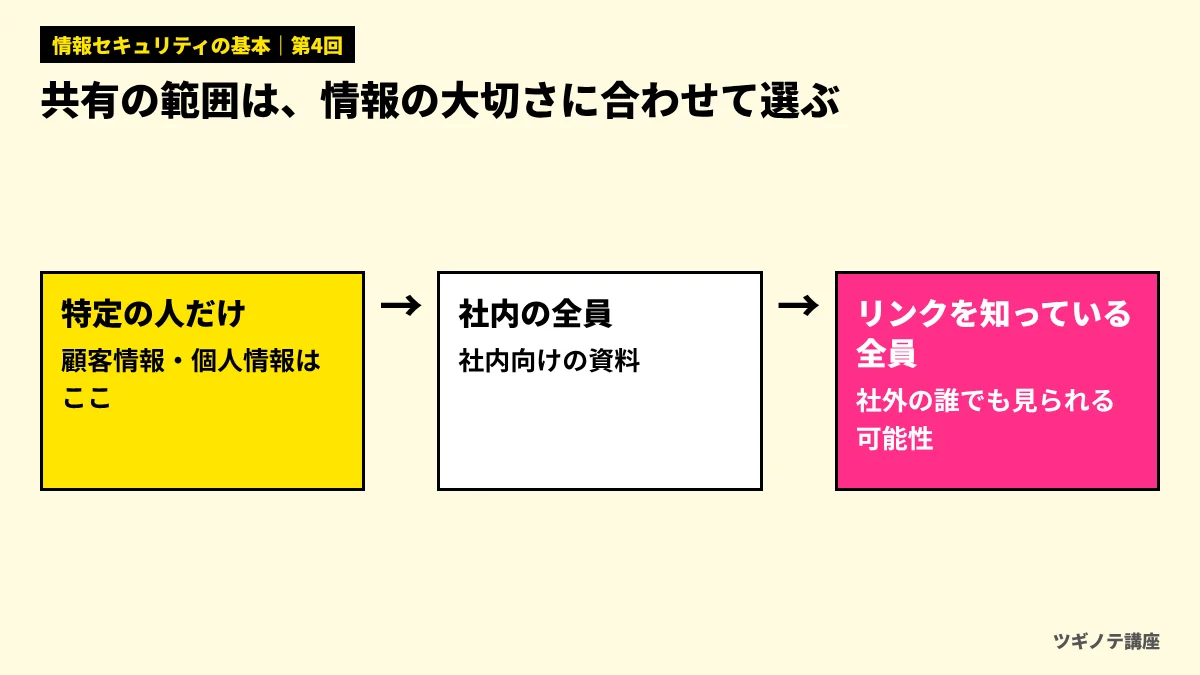
顧客の情報や個人情報、取引条件などは、原則として「特定の人だけ」に共有し、社外と共有するときは期限やパスワードを設定する、といったルールを決めておくと安心です。
パターン2:既定値の見落とし
ガイドブックは、SaaSの提供者が機能を変更した際に、アクセスの初期設定が以前より緩い内容に変わり、利用者が初期設定のまま使い続けて機密情報が漏れた例も紹介しています。また、開発やテストのために一時的に公開の設定にして、そのまま戻し忘れるといった、安全な初期設定をあとから変えてしまうことのリスクも挙げています。
サービスは自分たちが何もしなくても更新されていきます。提供者から届く機能変更のお知らせは、読み流さずに「共有や権限の初期設定に関係する変更がないか」を確認する担当者を決めておきましょう。「最初に安全に設定したから、ずっと安全」とは限らないことを覚えておきましょう。
パターン3:権限とアカウントの誤り
ガイドブックは、利用者や権限の設定を、誤りが情報漏えいにつながりやすい項目として挙げ、退職者のアカウントが削除されずに残ることも具体的なリスクとしています。これは前回学んだアカウント管理そのものです。クラウドでは、社外からも同じようにアクセスできるため、残ったアカウントや不要な権限の影響が大きくなります。
共有フォルダの設定が「リンクを知っている全員」になっていました。この状態の説明として最も適切なのはどれでしょう?
- リンクが転送や誤送信で社外に渡ると、社外の誰でも見られるおそれがある
- リンクを知っている人は社内にしかいないので、まったく問題はない
- パスワードを複雑にしておけば、この設定でも中身は見られない
答えと解説
正解は1です。リンクは転送や誤送信、ほかのサイトへの貼りつけなどで、思わぬ相手に渡ることがあります。顧客情報などは、特定の人だけに共有するのが基本です。
設定ミスを防ぐ仕組み:人の注意力に頼らない
設定ミスは、どんなに注意深い人でも起こします。だからこそ、総務省のガイドブックは、一人の注意力に頼らない仕組みをつくることをすすめています。主なポイントを図4にまとめました。
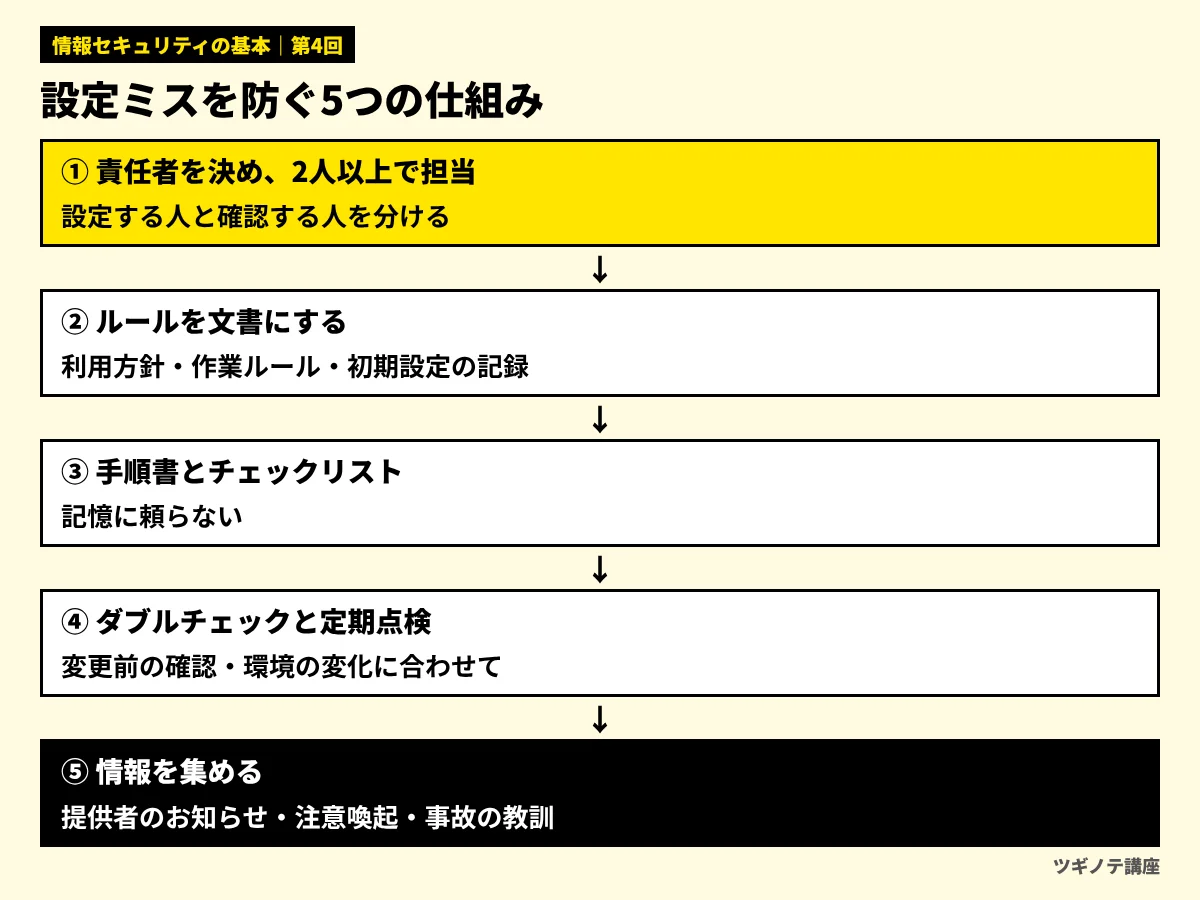
- 責任者を決め、2人以上で担当する:設定する人と確認する人を分けます。ガイドブックは、1人ですべてを担う「ひとり情シス」の状態を避けるよう呼びかけています。
- ルールを文書にする:クラウドの利用方針と作業のルールを決め、どの初期設定を使い、どれを変えるのかを記録しておきます。
- 手順書とチェックリストで作業する:記憶に頼らず、必要な設定のチェックリストをつくり、提供者のマニュアルに沿って作業します。マニュアルも定期的に見直します。
- 確認と点検を習慣にする:設定の変更はダブルチェックし、できれば変更前に確認します。環境の変化に合わせて、定期的な点検も行います。
- 情報を集める:提供者からのお知らせやセキュリティの注意喚起を確認し、事故から得た教訓を社内で共有します。
規模が大きい場合は、クラウドの設定を自動で点検するツール(SaaS向けのSSPM、IaaS向けのCSPMなど)や、クラウドの利用状況を見える化するCASBと呼ばれる仕組みも選択肢になる、とガイドブックは紹介しています。まずは1〜4の基本を整えることから始めましょう。
使っているSaaSを棚卸しする
設定を見直す前に、そもそも社内でどんなSaaSが使われているかを把握することが欠かせません。部署ごとに無料のサービスや個人契約のサービスを使い始めると、会社が把握していないところで顧客の情報が扱われることになります。会社が把握していないところで使われるITサービスは「シャドーIT」と呼ばれ、ノーコードで作られた管理者不明のアプリ(ノーコードで進める業務改善 第5回で扱った「野良アプリ」)と同じ問題を抱えています。
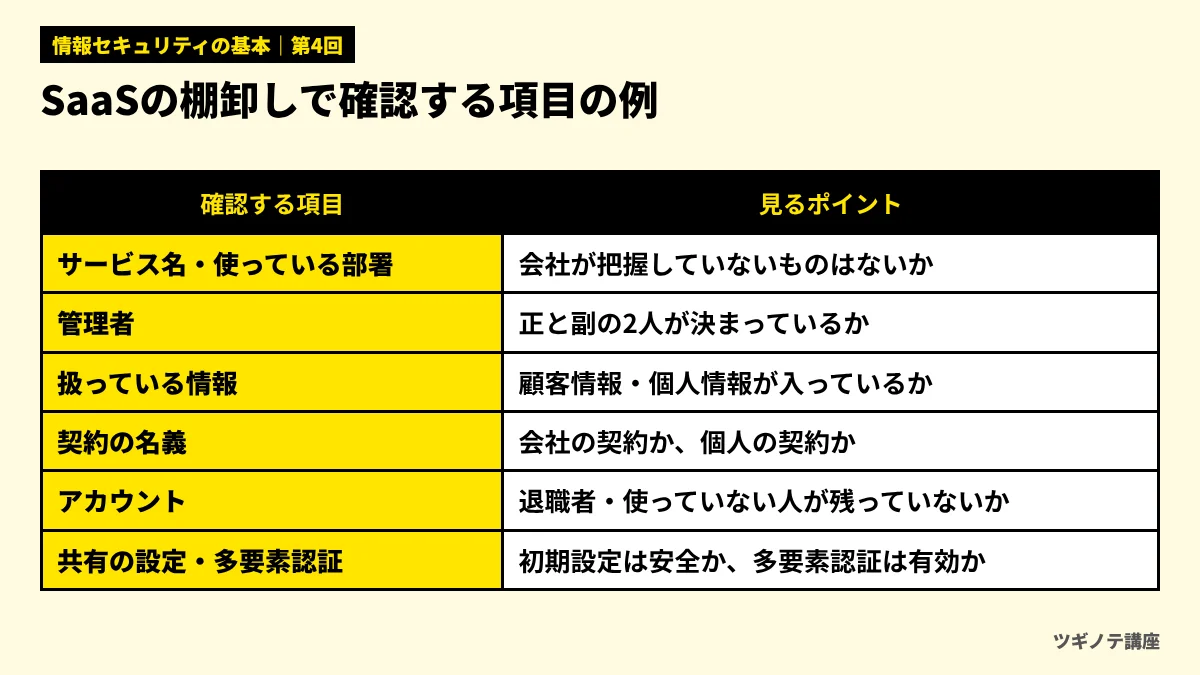
棚卸しでは、図5の項目を一覧にします。特に、個人の名義で契約されているサービスに顧客の情報が入っていないか、多要素認証が使えるのに有効になっていないサービスはないかは、優先して確認したい点です。
使っているサービスが数十を超える場合は、アカウントや契約をまとめて把握できるSaaS管理ツールも役に立ちます。選び方はSaaS管理ツールおすすめ比較で、退職者のアカウントの消し忘れやシャドーITにどう向き合ったかはSaaS管理の成功事例で紹介しています。
新しくSaaSを入れるときに確かめること
棚卸しで今あるサービスを見直すのと同時に、これから入れるサービスの確認の手順も決めておくと、同じ問題が繰り返されません。導入の申請を受けたら、少なくとも次の点を確かめてから契約するようにします。
| 確認すること | なぜ必要か |
|---|---|
| 利用規約の免責・責任の範囲 | 事故やデータの消失のとき、提供者がどこまで責任を負うかが決まっている |
| 多要素認証が使えるか | パスワードの流出に備えるため(第3回) |
| 管理者がアカウントと権限をまとめて管理できるか | 退職者の削除や権限の見直しを確実に行うため |
| 操作の記録(ログ)が確認できるか | 事故が起きたとき、何が起きたかを調べるため(第5回) |
| 解約したときのデータの扱い | 解約後にデータが消えるのか、持ち出せるのかを事前に知っておくため |
| 共有の初期設定 | 何もしないと、どの範囲に公開される設定なのか |
すべてを満たすサービスばかりではありませんが、「扱う情報の大切さ」と照らし合わせて、足りない点をどう補うかを決めておくことが大切です。顧客の個人情報を扱うサービスなら、多要素認証とログの確認は必ず求める、といった基準をつくっておくと判断がぶれません。
営業部から「無料で使える便利なファイル共有サービスを使いたい」と相談がありました。最初にとるべき対応として最も適切なのはどれでしょう?
- 無料なので、各自の個人アカウントで自由に使ってもらう
- 一度でも事故が起きたサービスは、すべて使用を禁止する
- 扱う情報を確認し、利用規約・多要素認証・管理者による管理・共有の初期設定などを確かめてから、会社として使うかを決める
答えと解説
正解は3です。個人のアカウントでばらばらに使い始めると、会社が把握できないシャドーITになります。扱う情報の大切さに合わせて確認項目を見たうえで、会社として導入するかを判断します。
よくある誤解
「有名な大手のクラウドサービスなら、設定を気にしなくてよい」:サービス自体の安全性が高くても、共有の範囲やアカウントの設定は利用者が決めるものです。総務省のガイドブックが取り上げているのも、サービスの欠陥ではなく、設定の誤りから起きる事故です。信頼できるサービスを選ぶことと、正しく設定することは、別々に必要です。
実務ではこう使う
まずは1か月で、次の3つに取り組んでみてください。
- 共有リンクの点検:主要なファイル共有サービスで、「リンクを知っている全員」になっているファイルやフォルダがないかを調べ、必要のないものは範囲を狭める
- SaaSの一覧づくり:各部署に、使っているサービスと管理者、扱っている情報を出してもらい、図5の表にまとめる
- 設定のチェックリスト:主要なサービスごとに、共有の初期設定、多要素認証、管理者の人数など、確認する項目を10個程度に絞って一覧にし、半年に一度、2人で点検する
FOR BUSINESS
マーケティング・DXの発注先選びに迷ったら
ツギノテを運営する株式会社Abinは、BtoBマーケティングに特化したコンサルティング会社です。創業から30社以上のBtoBマーケティングを支援してきました。
相談無料ツギノテ編集部に相談する→この回のまとめ
- クラウドのセキュリティは提供者と利用者で分担する(責任共有モデル)。共有・権限・認証の設定は利用者の責任
- 外部の事業者に設定を任せても、最終的な責任は利用者にある。利用規約の免責条項も確認する
- 設定ミスの代表は、公開範囲の誤り、既定値の見落とし、権限とアカウントの誤り
- 1人の注意力に頼らず、2人体制・ルールの文書化・チェックリスト・定期点検・情報収集で防ぐ
- 使っているSaaSを棚卸しし、個人契約のサービスや多要素認証が無効なサービスを優先して見直す
確認テスト
責任共有モデルの説明として、最も適切なのはどれでしょう?
- クラウドのセキュリティは、すべてサービス提供者が責任を負うという考え方
- サービスの種類にかかわらず、提供者と利用者の責任の範囲はまったく同じという考え方
- セキュリティの責任を提供者と利用者で分担し、その分担がサービスの種類によって異なるという考え方
答えと解説
正解は3です。SaaS・PaaS・IaaSで分担は変わりますが、データの共有や権限、認証の設定など、利用者が責任を持つ部分は必ず残ります。
総務省のガイドブックで紹介されている「既定値の見落とし」の例として、正しいものはどれでしょう?
- 提供者の機能変更で初期設定が以前より緩くなり、そのまま使い続けて機密情報が漏れた
- 社員が多要素認証を設定したため、ログインに時間がかかった
- 利用規約をよく読んでから契約した
答えと解説
正解は1です。サービスは利用者が何もしなくても変わることがあります。一度安全に設定しても、提供者のお知らせを確認し、定期的に点検することが大切です。
設定ミスを防ぐ仕組みとして、総務省のガイドブックの考え方に最も近いものはどれでしょう?
- 最も詳しい担当者1人に、すべての設定と確認を任せる
- 設定する人と確認する人を分け、チェックリストに沿って作業し、定期的に点検する
- 設定は一度決めたら、二度と見直さない
答えと解説
正解は2です。ガイドブックは、1人ですべてを担う状態を避け、ルールの文書化、手順書とチェックリスト、ダブルチェックと定期点検を組み合わせることをすすめています。
SaaSの棚卸しで、特に優先して確認したい点として最も適切なのはどれでしょう?
- 各サービスの画面の色やデザイン
- 社員が個人的に気に入っているサービスの数
- 個人名義の契約で顧客の情報が扱われていないか、多要素認証が有効になっているか
答えと解説
正解は3です。会社が把握していない個人契約のサービスに顧客の情報が入っていると、退職時の削除や事故のときの対応ができません。多要素認証が使えるのに無効なサービスも、優先して見直します。
次回予告
第5回は「社内ルールと教育、インシデント対応」です。ここまで学んだ対策を社内のルールにまとめ、社員に浸透させる方法と、万が一事故が起きたときに慌てずに動くための初動・報告・復旧の流れを学びます。
参考資料
- 総務省 報道資料「『クラウドの設定ミス対策ガイドブック』の公表」(2024年4月26日) https://www.soumu.go.jp/menu_news/s-news/01cyber01_02000001_00209.html (確認日:2026年11月12日)
- 総務省「クラウドの設定ミス対策ガイドブック」 https://www.soumu.go.jp/main_content/000944467.pdf (確認日:2026年11月12日)
- 総務省「クラウドサービス利用・提供における適切な設定のためのガイドライン」(2022年10月) https://www.soumu.go.jp/main_content/000944468.pdf (確認日:2026年11月12日)
この記事は役に立ちましたか?
NEXTあわせて読みたい
-
 BPOサービス(業務アウトソーシング)おすすめ7選|コンタクトセンター・バックオフィスの外注先を規模・料金・事例で比較
-
 Shopify制作会社おすすめ7選|Shopify Plus・越境EC・運用まで、認定・実績・事例で比較
-
 マーケティング研修おすすめ7選|法人向けの基礎・実践・BtoB研修を料金・形式・実績で比較
-
 ECコンサル会社おすすめ5選|楽天・Amazon・自社ECの売上を伸ばす支援会社を範囲・料金・事例で比較
-
 広報・PR代行(PR会社)おすすめ7選|ベクトル・プラップジャパン・共同ピーアールなどを支援範囲・料金・事例で比較
-
 企業データベースおすすめ6選|Speeda・帝国データバンク・東京商工リサーチ・ユーソナーなどを料金・収録数で比較