
パスワード・多要素認証・アカウント管理:入口を守る基本|情報セキュリティの基本 第3回

監修田中 磨生株式会社Abin 代表取締役
株式会社Abin代表取締役。AI SaaSの上場企業やHR系ベンチャーのマーケティング責任者を経て、2023年BtoBマーケティング特化のコンサルティング会社株式会社Abinを設立。創業から30社以上のBtoBマーケティングの戦略立案から実行までを行う。2025年には株式会社プロベルの役員に就任。NYマーケティング株式会社の執行役員も務める。
執筆Abin編集部
この回で分かること:①推測されにくく、使い回さないパスワードの条件と、パスワード管理ツールの使い方、②多要素認証のしくみと、どこから導入すべきか、③アカウントの発行・権限・削除を「人の出入り」に合わせて管理するルール。第2回で見た攻撃の多くが狙う「入口」を、ここで固めます。
前回は、ランサムウェアの侵入経路の多くがVPN機器やリモートデスクトップの弱点と弱いパスワードであり、フィッシングが業務のアカウントを狙うことを学びました。今回は、その入口を守る基本中の基本である「認証」と「アカウント」を扱います。
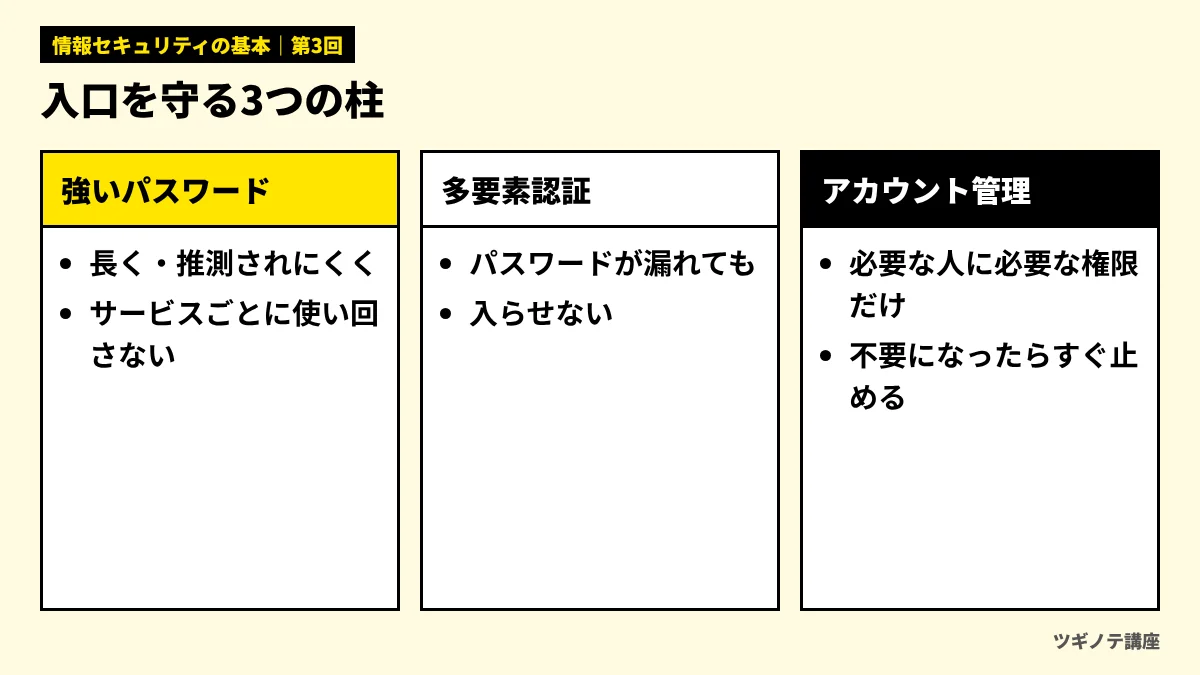
パスワード:長く、推測されにくく、使い回さない
IPAの中小企業向けガイドラインが最初に取り組む基本として挙げる「情報セキュリティ6か条」にも、「パスワードを強化しよう!」が入っています。では、強いパスワードとはどんなものでしょうか。総務省の「国民のためのサイバーセキュリティサイト」は、次のような考え方を示しています。
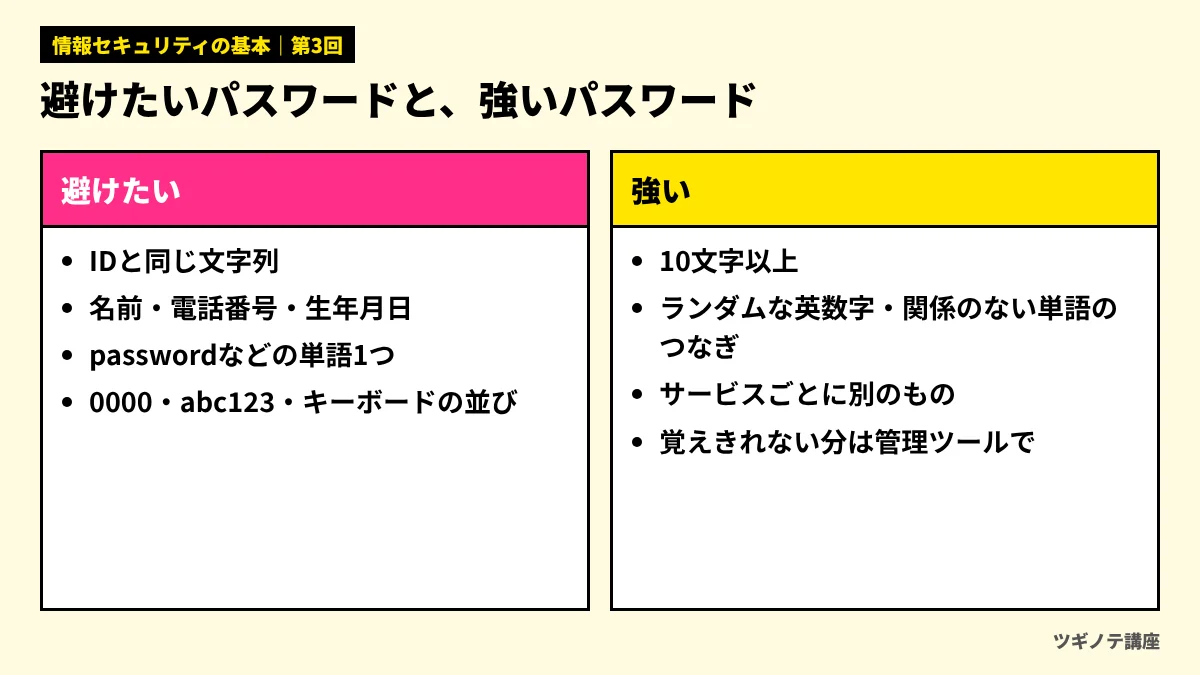
- 長さ:理想は、最低でも10文字以上のランダムな英数字の並び。覚えにくい場合は、関係のない複数の英単語をつなげ、間に数字の並びを挟む方法もある
- 文字の種類:数字や記号、アルファベットの大文字・小文字が混ざっていることが好ましい
- 推測されやすいものを避ける:IDと同じ文字列、名前・電話番号・生年月日、「password」のような一般的な単語1つだけ、「0000」「abc123」のような安易な並び、キーボードの並び順など
- 使い回さない:複数のサービスで同じパスワードを使わない
なぜ「使い回し」がいちばん危ないのか
中でも重要なのが、使い回しをしないことです。どれほど複雑なパスワードでも、どこか1つのサービスから流出すれば、攻撃者はそのIDとパスワードの組み合わせを、ほかのサービスで次々に試します。総務省のサイトも、流出したアカウント情報を使って別のサービスへの不正ログインを試みる手口があることを、使い回しを避ける理由に挙げています。個人で使っているネットのサービスと、会社のメールやSaaSで同じパスワードを使っていると、私生活のサービスの流出が、そのまま会社への侵入口になってしまいます。
「定期的に変更」は必要か
以前は「パスワードは定期的に変更しましょう」とよく言われていました。しかし総務省のサイトは、サービスからの流出や乗っ取りといった事実がない場合、パスワードを変更する必要はない、としています。定期的な変更を強制すると、「Password1」を「Password2」にするような、推測しやすい変更や使い回しにつながりやすいためです。それよりも、機器やサービスごとに、使い回しのない固有のパスワードを設定することが大切だとしています。ただし、流出の知らせを受けたときや、乗っ取りが疑われるときは、すぐに変更します。
覚えきれない問題は「パスワード管理ツール」で
サービスごとに長いパスワードを全部覚えるのは、現実的ではありません。総務省のサイトは、パスワードを覚える必要のないパスワード管理ツールを使うことも推奨しています。ただし、管理ツールそのものは、強いマスターパスワードや端末のロックでしっかり守る必要があります。会社で使う場合は、個人がばらばらに無料のツールを使うのではなく、会社として使ってよいツールを決めておくと、退職時の引き継ぎもしやすくなります。
社内のパスワードのルールとして、総務省のサイトの考え方に最も近いものはどれでしょう?
- 全社員に、3か月ごとに必ずパスワードを変更させる
- 覚えやすいように、全サービスで同じ複雑なパスワードを使わせる
- 10文字以上の推測されにくいパスワードをサービスごとに設定し、流出や乗っ取りが疑われるときに変更する
答えと解説
正解は3です。総務省のサイトは、流出などの事実がなければ定期的な変更は不要とし、サービスごとに使い回しのない固有のパスワードを設定することを求めています。同じパスワードの使い回しは、1つの流出が全サービスへの侵入につながるため危険です。
多要素認証:パスワードが漏れても入らせない
どれだけ気をつけても、フィッシングで入力してしまったり、サービス側から流出したりして、パスワードが漏れる可能性はゼロになりません。そこで重要になるのが多要素認証です。
総務省のサイトによると、多要素認証とは、認証の3要素である「知識情報」「所持情報」「生体情報」のうち、2つ以上を組み合わせて認証することです。
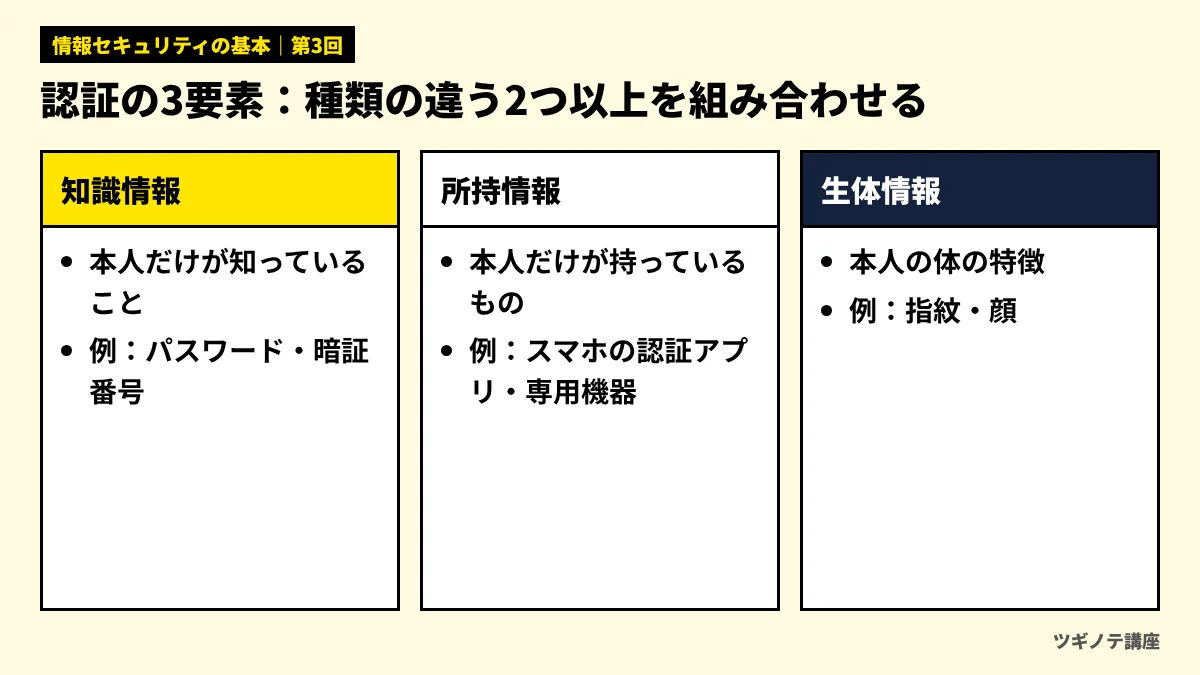
| 要素 | 意味 | 例 |
|---|---|---|
| 知識情報 | 本人だけが知っていること | パスワード、暗証番号 |
| 所持情報 | 本人だけが持っているもの | スマホの認証アプリ、専用の認証機器 |
| 生体情報 | 本人の体の特徴 | 指紋、顔 |
たとえば、パスワード(知識)を入力したあとに、スマホの認証アプリに表示される確認コード(所持)を入力する、という組み合わせが代表的です。この場合、攻撃者がパスワードを盗んでも、社員のスマホを持っていなければログインできません。
「2回確認する」が多要素とは限らない
注意したいのは、種類の違う要素を組み合わせることがポイントだという点です。パスワードのあとに「秘密の質問」に答える方式は、確認が2回あっても、どちらも「知っていること(知識情報)」なので、多要素認証にはあたりません。両方とも、だましとられたり推測されたりすれば突破されてしまいます。
どこから導入するか
多要素認証は、すべてのサービスに一度に入れられなくても、被害が大きいところから順に入れていくのが現実的です。
- 社外から社内につなぐ仕組み:VPN、リモートデスクトップなど。第2回で見たとおり、ランサムウェアの侵入経路の多くはここです
- メールとクラウドの基盤:会社のメール、ファイル共有、グループウェアなど。乗っ取られると、社内の情報と取引先との連絡がまとめて危険にさらされます
- 管理者のアカウント:システムの設定を変えられる強い権限を持つアカウント
- お金や個人情報を扱うサービス:ネットバンキング、会計、人事・給与など
次のうち、多要素認証にあたるものはどれでしょう?
- パスワードの入力に加えて、スマホの認証アプリに表示されるコードを入力する
- パスワードの入力に加えて、「母親の旧姓」などの秘密の質問に答える
- 長さ20文字以上のとても複雑なパスワードを1つだけ入力する
答えと解説
正解は1です。パスワード(知識情報)とスマホ(所持情報)という、種類の違う要素を組み合わせています。秘密の質問はパスワードと同じ知識情報なので、確認が2回あっても多要素認証にはあたりません。
アカウント管理:人の出入りに合わせて、発行と削除を確実に
パスワードと多要素認証で入口を固めても、そもそも不要なアカウントが残っていれば、そこが弱点になります。第1回のクイズで見たように、退職した社員のアカウントが削除されずに残っていることは、典型的な脆弱性です。総務省の「クラウドの設定ミス対策ガイドブック」も、利用者や権限の設定の誤りは情報漏えいにつながりやすく、退職者のアカウントが削除されずに残ることを具体的なリスクとして挙げています。
アカウントは、図4のように、社員の入社から退職までの流れに合わせて管理します。
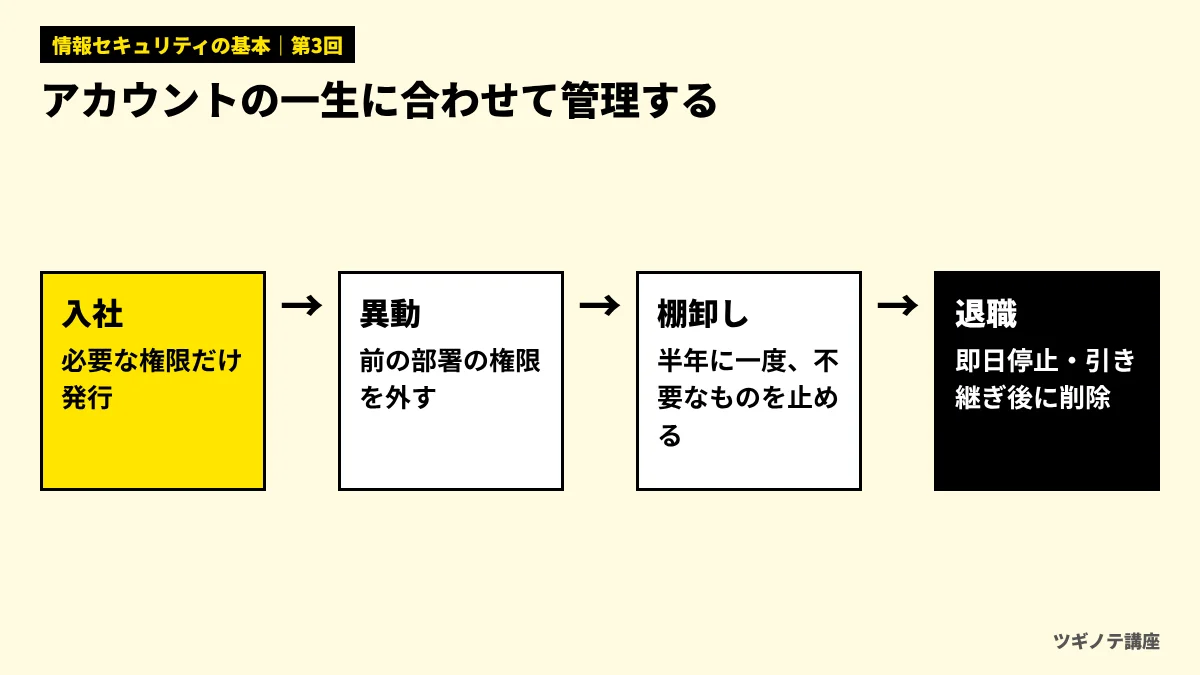
- 入社(発行):その人の業務に必要なサービスと権限だけを発行します。「とりあえず全部見られるようにしておく」は避けます。
- 異動(見直し):新しい部署の権限を追加するだけでなく、前の部署の権限を外すことを忘れないようにします。権限が足し算で増え続けると、内部不正や乗っ取り時の被害が大きくなります。
- 定期的な棚卸し:半年に一度など時期を決めて、使われていないアカウントや、退職者・外部の協力者のアカウントが残っていないかを確認します。
- 退職(停止・削除):退職日にアカウントを止め、必要なデータを引き継いだうえで削除します。人事の手続きと連動させ、「退職の連絡が来たら、誰が、何を止めるか」を一覧にしておくと漏れを防げます。
退職者のアカウントの扱いとして、最も適切なのはどれでしょう?
- 本人が戻ってくるかもしれないので、1年ほどはそのまま残しておく
- 退職日に止め、必要なデータを引き継いだうえで削除する。人事の手続きと連動させる
- パスワードだけ変えておけば、アカウント自体は残しても問題ない
答えと解説
正解は2です。使われないアカウントは誰も気にかけないため、乗っ取られても気づきにくい弱点になります。退職日に止め、引き継ぎ後に削除する流れを、人事の手続きと一緒に回すと漏れを防げます。
共有アカウントと管理者権限に注意
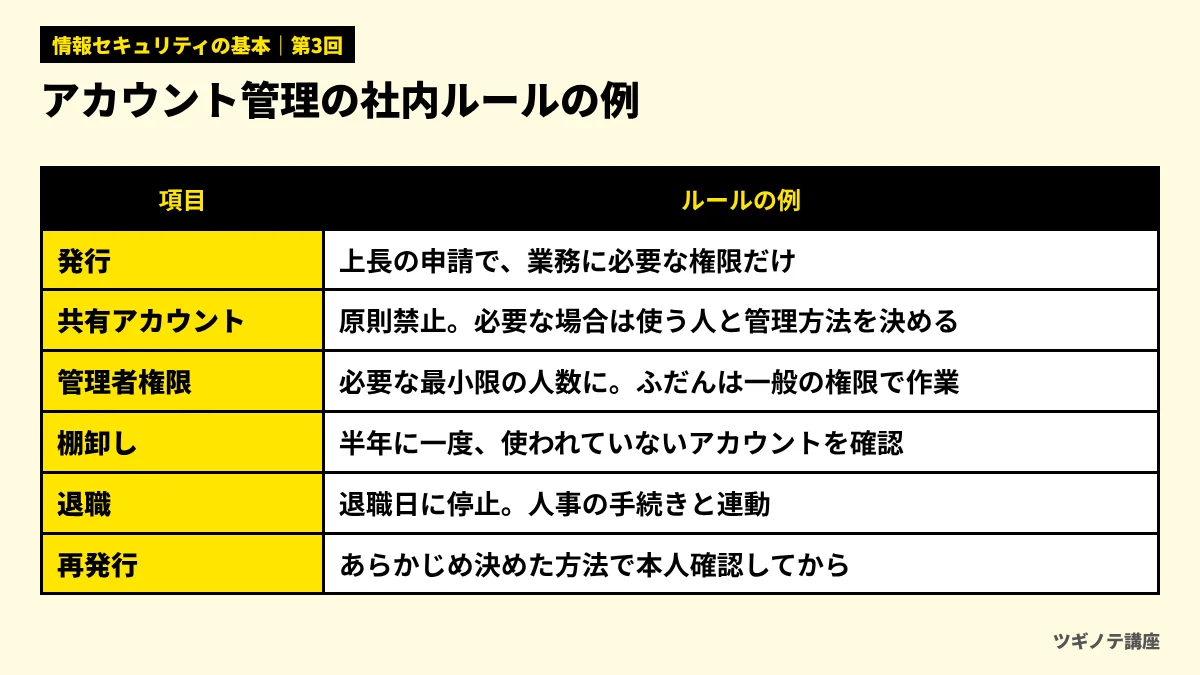
1つのアカウントを複数の人で使い回す共有アカウントは、誰がいつ何をしたかが分からなくなり、退職者が出てもパスワードを変えにくいという問題があります。できるだけ一人ひとりにアカウントを発行し、どうしても共有が必要な場合は、使う人を限定してパスワードの管理方法を決めておきます。
また、システムの設定を変えられる管理者権限は、必要な人だけに絞り、ふだんの業務は一般の権限のアカウントで行うのが基本です。総務省のサイトも、システム管理者のパスワードについても、推測されにくいものにするなど同様の対策を講じるよう呼びかけています。パスワードを忘れた人への再発行の手続きも、本人確認の方法をあらかじめ決めておくことが大切です。
使っているSaaSが増えてくると、「誰が、どのサービスのアカウントを持っているか」を表計算で管理するのは大変になります。そうした場合は、アカウントの一覧化や退職時の削除をまとめて行えるSaaS管理ツールや、1つのIDで複数のサービスにログインできるしくみ(シングルサインオン)を提供するサービスもあります。比較はSaaS管理ツールおすすめ比較や、Oktaの評判、HENNGE Oneの評判で、他社の取り組みはSaaS管理の成功事例で紹介しています。
よくある誤解
「複雑なパスワードにしていれば、多要素認証はいらない」:パスワードの強さは、推測や総当たりへの備えにはなりますが、フィッシングでだまし取られた場合や、サービス側から流出した場合には役に立ちません。多要素認証は、パスワードがすでに漏れている前提での「最後の扉」です。両方を組み合わせて初めて、入口は堅くなります。
実務ではこう使う
まずは次の3つから始めてみてください。
- 多要素認証の導入状況の確認:VPN・メール・クラウド・管理者アカウントのそれぞれで、多要素認証が有効になっているか
- アカウントの一覧づくり:主要なサービスごとに、アカウントを持っている人の一覧を出し、退職者や使っていない人が残っていないか確認する
- 退職時のチェックリスト:止めるべきアカウントとサービスを一覧にし、人事の退職手続きと一緒に回るようにする
FOR BUSINESS
マーケティング・DXの発注先選びに迷ったら
ツギノテを運営する株式会社Abinは、BtoBマーケティングに特化したコンサルティング会社です。創業から30社以上のBtoBマーケティングを支援してきました。
相談無料ツギノテ編集部に相談する→この回のまとめ
- 強いパスワードは、10文字以上で推測されにくく、サービスごとに使い回さないもの。定期的な変更より、使い回さないことが大切
- 覚えきれない分は、会社が認めたパスワード管理ツールで補う
- 多要素認証は、知識・所持・生体のうち種類の違う2つ以上を組み合わせる。社外からの接続、メールとクラウド、管理者から優先して入れる
- アカウントは入社・異動・棚卸し・退職の流れに合わせて管理し、不要な権限とアカウントを残さない
- 共有アカウントは避け、管理者権限は必要な人に絞る
確認テスト
パスワードの使い回しが特に危険な理由として、最も適切なのはどれでしょう?
- 同じパスワードを使い続けると、パスワードが自然に弱くなるから
- 1つのサービスから流出したIDとパスワードが、ほかのサービスへの不正ログインに使われるから
- 使い回したパスワードは、法律で禁止されているから
答えと解説
正解は2です。流出したIDとパスワードの組み合わせは、ほかのサービスで次々に試されます。使い回していると、1つの流出が多くのサービスへの侵入につながります。
多要素認証の説明として、正しいものはどれでしょう?
- パスワードを2回続けて入力させるしくみ
- パスワードを30文字以上にするしくみ
- 知識情報・所持情報・生体情報のうち、2つ以上を組み合わせて認証するしくみ
答えと解説
正解は3です。種類の違う要素を組み合わせるのがポイントです。パスワードを2回入力しても、どちらも知識情報なので多要素認証にはなりません。
多要素認証を順に導入していくとき、最初に優先したいものとして最も適切なのはどれでしょう?
- VPNなど社外から社内につなぐ仕組みと、会社のメール・クラウドの基盤
- 社内の休憩室にある共用のテレビ
- 社員が個人で使っている趣味のサービス
答えと解説
正解は1です。社外とつながる入口や、乗っ取られると社内の情報と取引先との連絡がまとめて危険にさらされるメール・クラウドは、被害が大きいため優先して守ります。
社員が営業部から経理部に異動しました。アカウントの扱いとして最も適切なのはどれでしょう?
- 経理部の権限を追加し、営業部の権限もそのまま残しておく
- 経理部に必要な権限を追加し、営業部の権限は外す
- 異動のたびに手間がかかるので、全社員に全部の権限を与えておく
答えと解説
正解は2です。権限が足し算で増え続けると、内部不正や乗っ取りのときの被害が大きくなります。異動のときは、新しい権限の追加と、不要になった権限の削除をセットで行います。
次回予告
第4回は「クラウド・SaaSを安全に使う」です。クラウドではどこまでがサービス提供者の責任で、どこからが自分たちの責任なのか、そして実際に多い「設定ミス」による事故をどう防ぐかを学びます。
参考資料
- 総務省「国民のためのサイバーセキュリティサイト」推測できる簡単なパスワードを利用しないようにしよう https://www.soumu.go.jp/main_sosiki/cybersecurity/kokumin/security/end_user/general/01/ (確認日:2026年11月12日)
- 総務省「国民のためのサイバーセキュリティサイト」安全なパスワードの設定・管理 https://www.soumu.go.jp/main_sosiki/cybersecurity/kokumin/security/business/staff/06/ (確認日:2026年11月12日)
- 総務省「国民のためのサイバーセキュリティサイト」アカウント管理 https://www.soumu.go.jp/main_sosiki/cybersecurity/kokumin/security/business/admin/10/ (確認日:2026年11月12日)
- 総務省「クラウドの設定ミス対策ガイドブック」(2024年4月26日公表) https://www.soumu.go.jp/main_content/000944467.pdf (確認日:2026年11月12日)
- 独立行政法人情報処理推進機構(IPA)「中小企業の情報セキュリティ対策ガイドライン 第4.0版」 https://www.ipa.go.jp/security/guide/sme/about.html (確認日:2026年11月12日)
この記事は役に立ちましたか?
NEXTあわせて読みたい
-
 BPOサービス(業務アウトソーシング)おすすめ7選|コンタクトセンター・バックオフィスの外注先を規模・料金・事例で比較
-
 Shopify制作会社おすすめ7選|Shopify Plus・越境EC・運用まで、認定・実績・事例で比較
-
 マーケティング研修おすすめ7選|法人向けの基礎・実践・BtoB研修を料金・形式・実績で比較
-
 ECコンサル会社おすすめ5選|楽天・Amazon・自社ECの売上を伸ばす支援会社を範囲・料金・事例で比較
-
 広報・PR代行(PR会社)おすすめ7選|ベクトル・プラップジャパン・共同ピーアールなどを支援範囲・料金・事例で比較
-
 企業データベースおすすめ6選|Speeda・帝国データバンク・東京商工リサーチ・ユーソナーなどを料金・収録数で比較