
中小企業の対策の進め方:IPAガイドラインの4ステップとSECURITY ACTION|情報セキュリティの基本 第6回

監修田中 磨生株式会社Abin 代表取締役
株式会社Abin代表取締役。AI SaaSの上場企業やHR系ベンチャーのマーケティング責任者を経て、2023年BtoBマーケティング特化のコンサルティング会社株式会社Abinを設立。創業から30社以上のBtoBマーケティングの戦略立案から実行までを行う。2025年には株式会社プロベルの役員に就任。NYマーケティング株式会社の執行役員も務める。
執筆Abin編集部
KOUZA情報セキュリティの基本
第6回/全6回
講師:田中 磨生(株式会社Abin 代表取締役)この講座の目次を見る
- 第1回情報セキュリティとは:守るべき情報と、機密性・完全性・可用性
- 第2回いま多い攻撃と被害:ランサムウェア・フィッシング・ビジネスメール詐欺のしくみ
- 第3回パスワード・多要素認証・アカウント管理:入口を守る基本会員
- 第4回クラウド・SaaSを安全に使う:責任共有モデルと設定ミスの防ぎ方会員
- 第5回社内ルールと教育、インシデント対応:起きたときに慌てないために会員
- 第6回中小企業の対策の進め方:IPAガイドラインの4ステップとSECURITY ACTION会員
この回で分かること:①IPAの「中小企業の情報セキュリティ対策ガイドライン」が示す、経営者が認識すべき3原則と取り組むべき重要7項目、②「できるところから始める」から始まる4つのステップと、情報セキュリティ6か条・自社診断25問の使い方、③SECURITY ACTIONの宣言と、困ったときの相談先。全6回のまとめとして、自社の対策を計画に落とし込みます。
前回は、社内ルールと教育、インシデント対応の流れを学びました。最終回では、ここまでの内容を「何から、どの順番で進めるか」という計画にまとめます。人も予算も限られる中小企業でも無理なく進められるよう、IPAのガイドラインに沿って整理していきます。
IPAのガイドラインとは
情報処理推進機構(IPA)の「中小企業の情報セキュリティ対策ガイドライン」は、中小企業の経営者や担当者に向けて、情報セキュリティの大切さと、情報を安全に扱うための具体的な進め方をまとめた資料です。2026年3月27日に第4.0版が公開されました。第4.0版では、基本的な構成は変えずに、最近の環境の変化に合わせて内容が見直されています。サプライチェーンのセキュリティ対策を評価する新しい制度の考え方を取り入れたことや、セキュリティ人材の確保・育成のガイドブックを付録に加えたことなどが、主な変更点です。
ガイドラインは、経営者に向けた「経営者編」と、具体的な対策の進め方を示す「実践編」の2部で構成され、基本方針や規程のひな形、自社診断などの付録がついています。無料で公開されているので、この講座を読み終えたら、ぜひ手元に置いて使ってください。
経営者編:3原則と重要7項目
経営者が認識すべき3原則
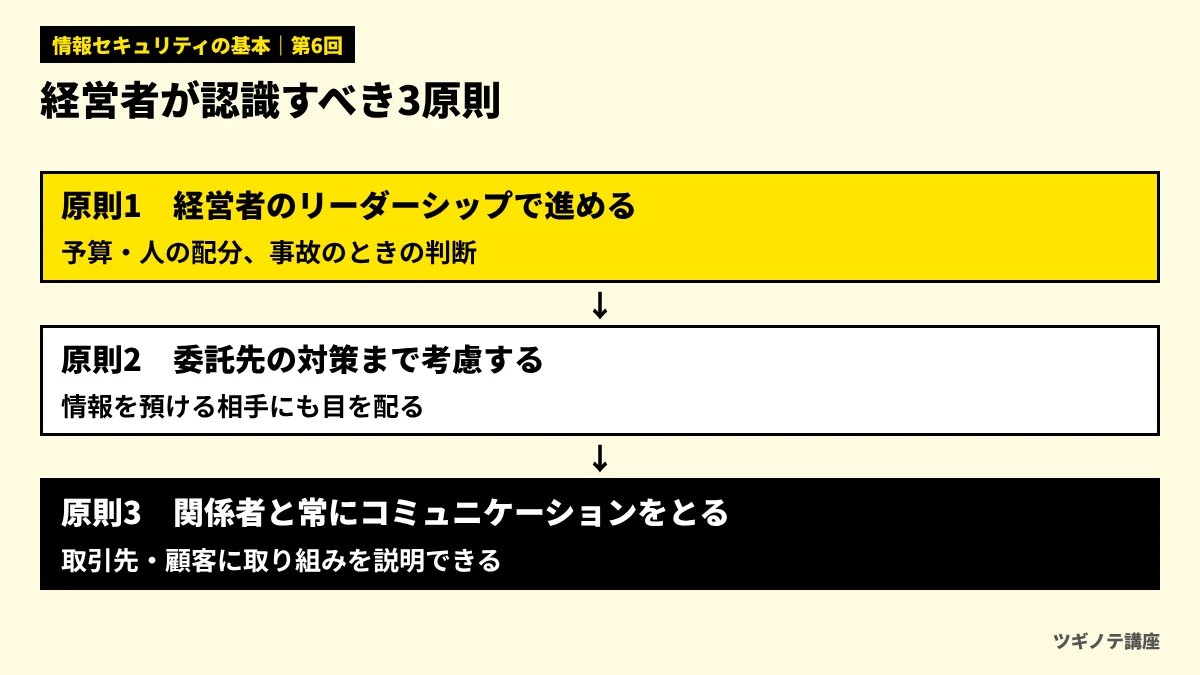
ガイドラインは、経営者が認識すべきこととして、図1の3つの原則を挙げています。
- 情報セキュリティ対策は経営者のリーダーシップで進める:予算や人の配分、事故のときの判断は、経営者にしかできません。
- 委託先の情報セキュリティ対策まで考慮する:第2回で見たように、委託先や取引先を経由した攻撃は、10大脅威の組織向け2位です。自社の情報を預ける相手の対策にも目を配る必要があります。
- 関係者とは常に情報セキュリティに関するコミュニケーションをとる:取引先や顧客に、自社の取り組みを説明できるようにしておくことが、信頼につながります。
経営者がやらなければならない重要7項目
さらにガイドラインは、経営者が自ら行うべき取り組みとして、次の7項目を挙げています(表現は要約しています)。
| 取り組み | |
|---|---|
| 1 | 組織全体の対応方針を定める |
| 2 | 情報セキュリティ対策のための予算や人材などを確保する |
| 3 | 必要な対策を検討させて、実行を指示する |
| 4 | 対策を定期的に見直し、改善を指示する |
| 5 | 緊急時の対応や復旧のための体制を整備する |
| 6 | 委託や外部サービスの利用の際に、セキュリティに関する責任を明確にする |
| 7 | 公的機関などから最新の動向を集め、情報を共有する |
これまでの回で学んだ内容と照らし合わせると、1は第5回の基本方針、5は第5回のインシデント対応、6は第4回の責任共有モデルや委託先との契約、7は第2回の10大脅威にあたります。この講座で学んだことは、そのまま経営者の仕事の中身でもあるのです。
IPAのガイドラインが示す「経営者が認識すべき3原則」に含まれるものはどれでしょう?
- 情報セキュリティ対策は、すべてIT担当者に任せる
- 委託先の情報セキュリティ対策まで考慮する
- 事故が起きても、関係者には知らせない
答えと解説
正解は2です。3原則は、経営者のリーダーシップで進めること、委託先の対策まで考慮すること、関係者と常にコミュニケーションをとることです。
実践編:4つのステップで段階的に進める
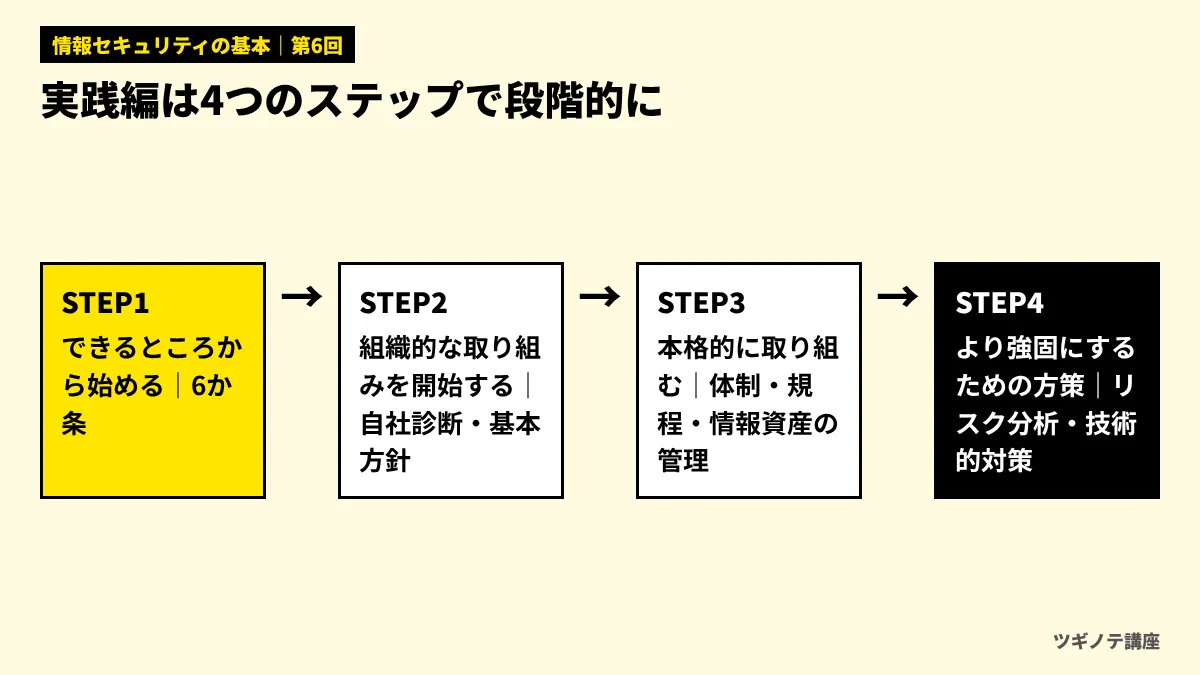
ガイドラインの実践編は、対策を一度にすべて行うのではなく、図2の4つのステップで段階的に進める構成になっています。
STEP1「できるところから始める」:情報セキュリティ6か条
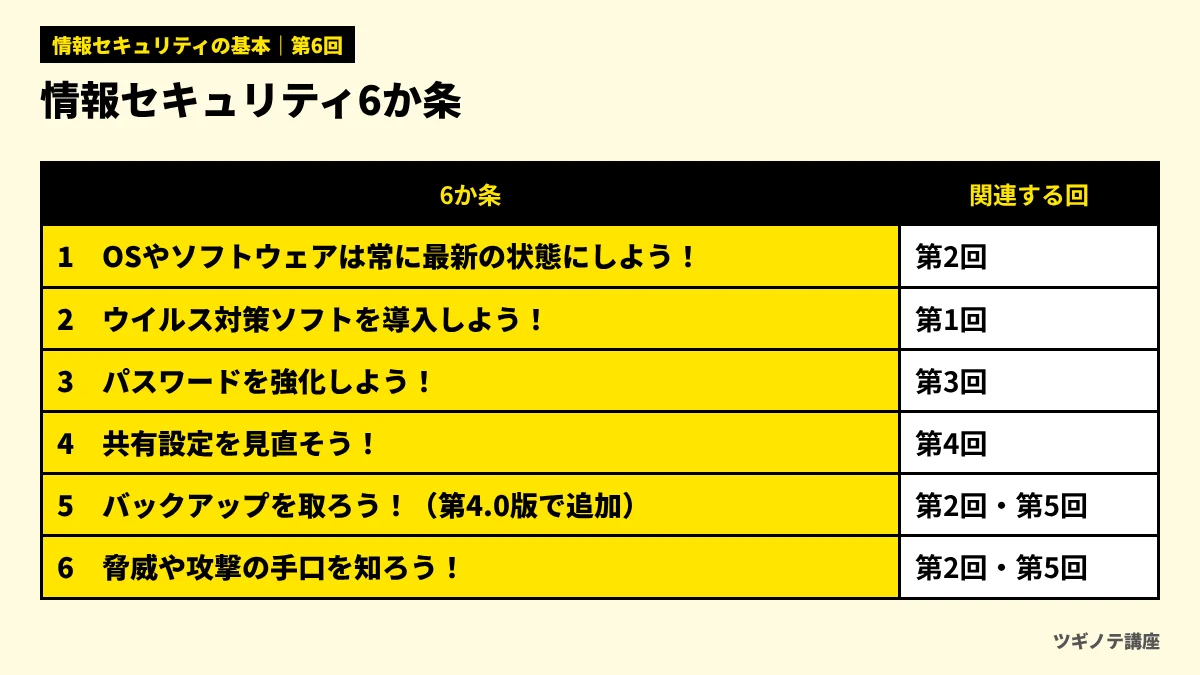
最初のステップは、規模や業種を問わず共通する基本的な対策から始めることです。第4.0版では、従来の5か条に「バックアップを取ろう!」が加わり、図3の情報セキュリティ6か条になりました。
| 6か条 | この講座で扱った回 |
|---|---|
| OSやソフトウェアは常に最新の状態にしよう! | 第2回(脆弱性を突く攻撃、VPN機器の更新) |
| ウイルス対策ソフトを導入しよう! | 第1回(技術的対策) |
| パスワードを強化しよう! | 第3回(パスワード・多要素認証) |
| 共有設定を見直そう! | 第4回(クラウドの設定ミス) |
| バックアップを取ろう! | 第2回・第5回(ランサムウェアへの備え) |
| 脅威や攻撃の手口を知ろう! | 第2回・第5回(攻撃の手口、社員教育) |
6か条は、どれも大きな費用をかけずに始められるものばかりです。まずは全社でこの6つが守られているかを確かめることが、最初の一歩になります。
STEP2「組織的な取り組みを開始する」:自社診断と基本方針
次のステップでは、「5分でできる!情報セキュリティ自社診断」で自社の弱点を確かめ、情報セキュリティの基本方針を定めて、社員や関係者に周知します。自社診断は25問で、基本的対策6項目、従業員としての対策11項目、組織としての対策8項目から成ります。第4.0版では、「外部から内部ネットワークへの不要な通信を遮断する」「ウェブサイトを安全に運用する」という項目が加わりました。2026年4月には、Excel版も公開されています。
自社診断は、担当者1人で答えるより、経営者や各部署の代表と一緒に答えると、「ルールがあるつもりで、実は守られていなかった」ことに気づきやすくなります。
STEP3「本格的に取り組む」とSTEP4「より強固にするための方策」
STEP3では、情報セキュリティの体制をつくり、規程を整え、組織的・技術的な対策を本格的に進めます。第1回で触れた情報資産の管理台帳づくりも、この段階で扱われます。STEP4では、情報資産ごとにリスクを分析し、重要度と被害が起きる可能性からリスクの大きさを見積もって、必要に応じて技術的な対策を強めていきます。
大切なのは、STEP1・2を飛ばして、いきなりSTEP4の高度な対策に進まないことです。基本ができていない状態で高価な製品を入れても、弱点は残ります(第2回の「よくある誤解」)。
IPAのガイドラインに沿って対策を始めるとき、最初に取り組むものとして最も適切なのはどれでしょう?
- 情報資産ごとの詳細なリスク分析と、高度な監視システムの導入
- 社員全員の私物のスマホを回収すること
- 情報セキュリティ6か条のような、規模や業種を問わない基本的な対策
答えと解説
正解は3です。STEP1は「できるところから始める」で、6か条の基本的な対策から始めます。詳細なリスク分析や高度な技術的対策は、STEP3・4の段階で取り組みます。
SECURITY ACTIONで取り組みを宣言する
SECURITY ACTIONは、中小企業が自ら情報セキュリティ対策に取り組むことを自己宣言する制度です。IPAによる認定や認証ではなく、あくまで自己宣言である点に注意が必要です。宣言には、図4の2つの段階があります。
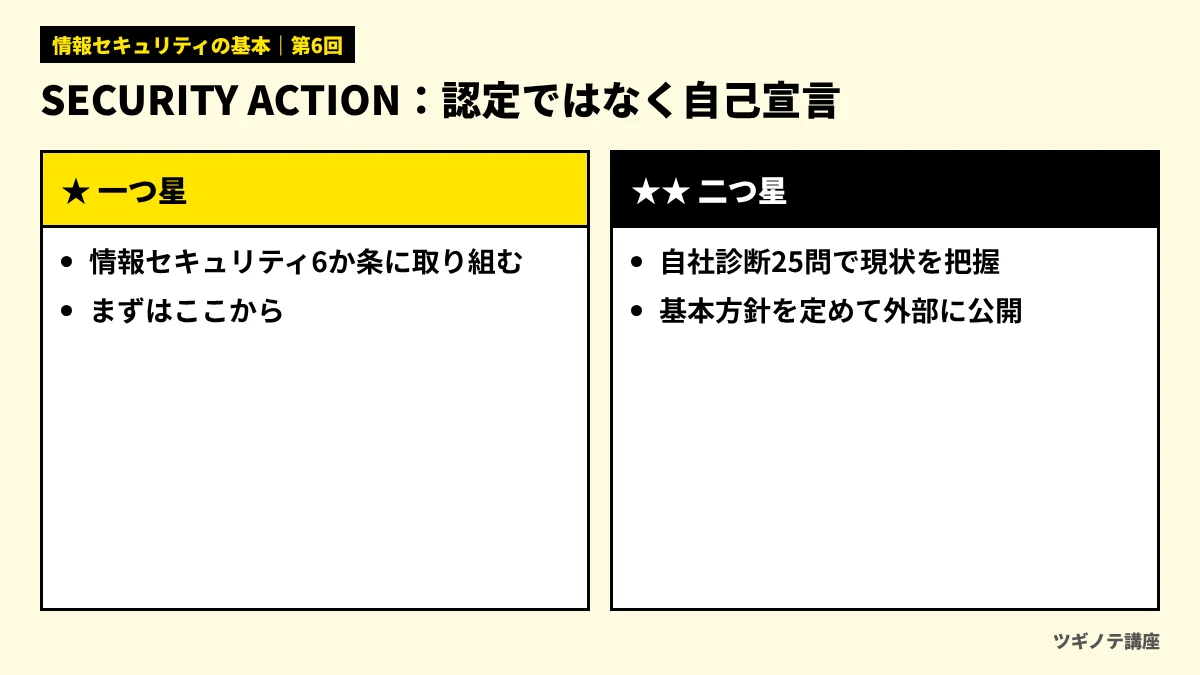
- ★一つ星:情報セキュリティ6か条に取り組むことを宣言します。
- ★★二つ星:「5分でできる!情報セキュリティ自社診断」で現状を把握したうえで、情報セキュリティ基本方針を定め、外部に公開して宣言します。
宣言したことを示すロゴマークは、無料で使うことができます。また、IPAによると、宣言が申請の要件になっている補助金などもあり、取引先や顧客に自社の取り組みを示す材料にもなります。宣言を表すときは、「認定を受けました」ではなく「一つ星(二つ星)を宣言しました」と表現するよう、IPAは案内しています。
取引先からセキュリティ対策の状況を聞かれたときに、「SECURITY ACTIONの二つ星を宣言し、基本方針を公開しています」と答えられる状態は、中小企業にとって現実的で分かりやすい目標になります。
自社だけで難しいときの頼り先
人手や知識が足りない場合は、外部の力も借りましょう。
- IPAの相談窓口:一般的な情報セキュリティ(主にウイルスや不正アクセス)の技術的な相談は「情報セキュリティ安心相談窓口」が受け付けています。企業・組織が不正アクセスの被害を受けた、またはその可能性がある場合の初動対応の相談には、IPAの「不正アクセス対策特設サイト」に専用の窓口が設けられています。
- サイバーセキュリティお助け隊サービス:中小企業へのサイバー攻撃への対処として欠かせないサービスを、民間の事業者がワンパッケージで提供するものです。IPAが基準を満たすサービスに「お助け隊マーク」を付与しています。補助金に、このサービスの導入を支援する仕組みが設けられている場合もあります。
- 外部の専門家:体制づくりや規程の整備、社員研修などは、DX支援やITの専門家に相談する方法もあります。DXコンサル・DX支援会社おすすめ比較も参考にしてください。
デジタル化全体の進め方や、補助金・支援制度の調べ方は、中小企業のDXの進め方の講座で扱っています。
実務ではこう使う:6か月の計画例
最後に、ここまでの内容を6か月の計画にまとめた例を図5に示します。自社の状況に合わせて、順番や期間を調整してください。
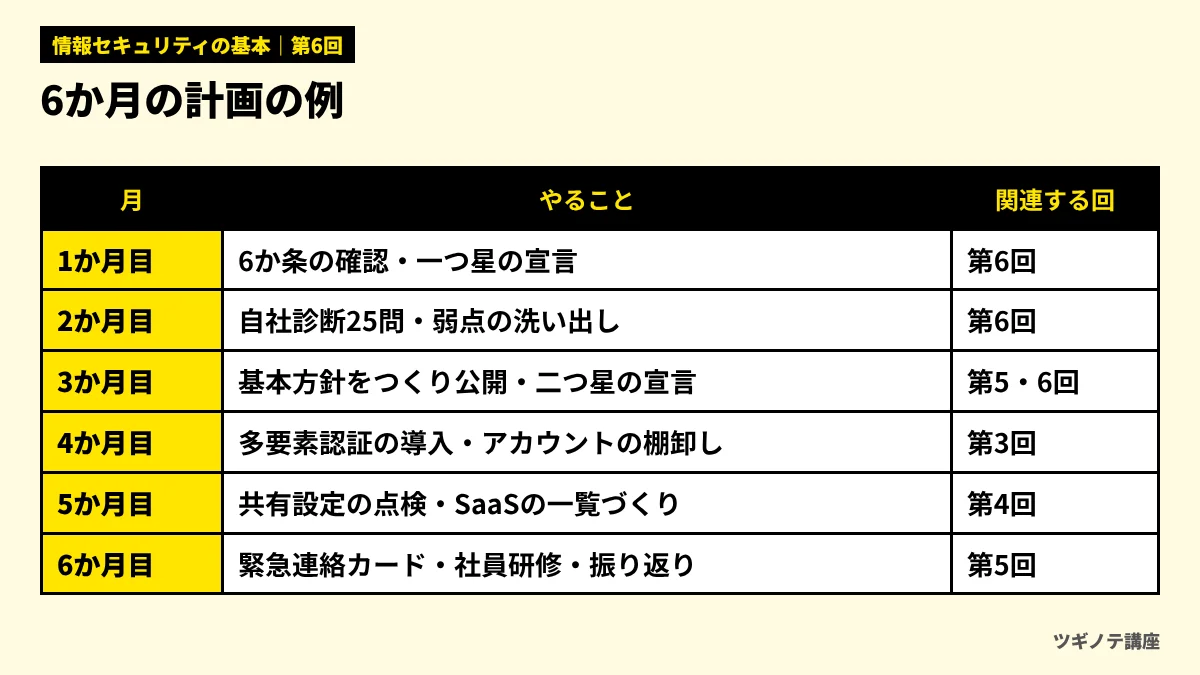
計画は、立てて終わりではありません。半年ごとに自社診断をやり直し、点数や弱点の変化を確かめることで、対策が進んでいるかが分かります。ガイドラインの重要7項目にもあるとおり、定期的な見直しと改善を続けることが、情報セキュリティの基本です。
FOR BUSINESS
マーケティング・DXの発注先選びに迷ったら
ツギノテを運営する株式会社Abinは、BtoBマーケティングに特化したコンサルティング会社です。創業から30社以上のBtoBマーケティングを支援してきました。
相談無料ツギノテ編集部に相談する→この回のまとめ
- IPAのガイドライン(第4.0版、2026年3月)は、経営者編と実践編の2部構成。ひな形や自社診断などの付録つきで、無料で使える
- 経営者の3原則は、リーダーシップ、委託先への配慮、関係者とのコミュニケーション。重要7項目は、この講座で学んだ内容そのもの
- 実践編はSTEP1〜4で段階的に進める。まずは情報セキュリティ6か条から
- SECURITY ACTIONは自己宣言の制度。一つ星は6か条、二つ星は自社診断と基本方針の公開
- 自社だけで難しいときは、IPAの相談窓口やお助け隊サービス、外部の専門家を頼る
確認テスト
IPAの「中小企業の情報セキュリティ対策ガイドライン 第4.0版」で、情報セキュリティ6か条に新たに加わったものはどれでしょう?
- バックアップを取ろう!
- ウイルス対策ソフトを導入しよう!
- パスワードを強化しよう!
答えと解説
正解は1です。第4.0版では、従来の5か条に「バックアップを取ろう!」が加わり、6か条になりました。ランサムウェアへの備えとして、バックアップの重要性が高まっているためです。
SECURITY ACTIONの説明として、正しいものはどれでしょう?
- IPAが審査して認定する、有料の認証制度である
- 一度宣言すれば、情報セキュリティ対策は何もしなくてよくなる
- 中小企業が対策に取り組むことを自己宣言する制度で、二つ星は自社診断と基本方針の公開が前提になる
答えと解説
正解は3です。SECURITY ACTIONは認定ではなく自己宣言の制度です。一つ星は6か条への取り組み、二つ星は自社診断で現状を把握し、基本方針を定めて外部に公開したうえで宣言します。
「5分でできる!情報セキュリティ自社診断」の説明として、正しいものはどれでしょう?
- 専門の業者に依頼しないと受けられない、有料の診断である
- 25問で、基本的対策・従業員としての対策・組織としての対策の観点から自社の弱点を確かめられる
- 一度答えたら、二度とやり直す必要はない
答えと解説
正解は2です。自社診断は25問で、基本的対策6項目、従業員としての対策11項目、組織としての対策8項目から成ります。定期的にやり直すと、対策の進み具合を確かめられます。
中小企業がセキュリティ対策を進める順番として、最も適切なのはどれでしょう?
- まず最も高価な製品を導入し、そのあとでルールを考える
- 経営者は関与せず、担当者がすべてを決めて進める
- 6か条などの基本から始め、自社診断と基本方針で組織的に取り組み、段階的に本格的な対策へ進める
答えと解説
正解は3です。ガイドラインの実践編は、STEP1「できるところから始める」から段階的に進める構成です。経営者のリーダーシップのもとで、基本を固めてから本格的な対策に進みます。
全6回を終えて
この講座では、守るべき情報と3つの要素(第1回)、いま多い攻撃(第2回)、入口の守り方(第3回)、クラウドの安全な使い方(第4回)、ルール・教育・事故対応(第5回)、そして中小企業の進め方(第6回)を学びました。
情報セキュリティに「これで完璧」というゴールはありません。しかし、攻撃の多くは、更新・認証・バックアップ・すぐに報告する文化という基本のすきを突いてきます。基本を全社で確実に続けることが、最も効果の高い対策です。まずは今日、6か条のうちできていないものを1つ見つけるところから始めてみてください。
参考資料
- 独立行政法人情報処理推進機構(IPA)「中小企業の情報セキュリティ対策ガイドライン」 https://www.ipa.go.jp/security/guide/sme/about.html (確認日:2026年11月12日)
- 独立行政法人情報処理推進機構(IPA)プレスリリース「中小企業の情報セキュリティ対策ガイドライン第4.0版」(2026年3月27日) https://www.ipa.go.jp/pressrelease/2025/press20260327.html (確認日:2026年11月12日)
- 独立行政法人情報処理推進機構(IPA)「中小企業の情報セキュリティ対策ガイドライン第4.0版 説明資料」 https://www.ipa.go.jp/security/guide/sme/ug65p90000019cbk-att/sme_guideline_v4.0_app_setsumeisiryou.pdf (確認日:2026年11月12日)
- 独立行政法人情報処理推進機構(IPA)「SECURITY ACTION」 https://www.ipa.go.jp/security/security-action/sa/index.html (確認日:2026年11月12日)
- 独立行政法人情報処理推進機構(IPA)「サイバーセキュリティお助け隊サービス」 https://www.ipa.go.jp/security/sme/otasuketai/index.html (確認日:2026年11月12日)
- 独立行政法人情報処理推進機構(IPA)「情報セキュリティ安心相談窓口」 https://www.ipa.go.jp/security/anshin (確認日:2026年11月12日)
- 独立行政法人情報処理推進機構(IPA)「不正アクセス対策特設サイト」 https://www.ipa.go.jp/security/support/incident-support.html (確認日:2026年11月12日)
この記事は役に立ちましたか?
NEXTあわせて読みたい
-
 BPOサービス(業務アウトソーシング)おすすめ7選|コンタクトセンター・バックオフィスの外注先を規模・料金・事例で比較
-
 Shopify制作会社おすすめ7選|Shopify Plus・越境EC・運用まで、認定・実績・事例で比較
-
 マーケティング研修おすすめ7選|法人向けの基礎・実践・BtoB研修を料金・形式・実績で比較
-
 ECコンサル会社おすすめ5選|楽天・Amazon・自社ECの売上を伸ばす支援会社を範囲・料金・事例で比較
-
 広報・PR代行(PR会社)おすすめ7選|ベクトル・プラップジャパン・共同ピーアールなどを支援範囲・料金・事例で比較
-
 企業データベースおすすめ6選|Speeda・帝国データバンク・東京商工リサーチ・ユーソナーなどを料金・収録数で比較