
社内ルールと教育、インシデント対応:起きたときに慌てないために|情報セキュリティの基本 第5回

監修田中 磨生株式会社Abin 代表取締役
株式会社Abin代表取締役。AI SaaSの上場企業やHR系ベンチャーのマーケティング責任者を経て、2023年BtoBマーケティング特化のコンサルティング会社株式会社Abinを設立。創業から30社以上のBtoBマーケティングの戦略立案から実行までを行う。2025年には株式会社プロベルの役員に就任。NYマーケティング株式会社の執行役員も務める。
執筆Abin編集部
この回で分かること:①情報セキュリティの基本方針と社内ルール(規程・ハンドブック)の作り方、②ルールを形だけにしないための社員教育の進め方、③インシデント(事故)が起きたときの初動・調査・復旧・報告の流れと、個人情報が漏えいしたときの報告の義務。
ここまでの4回で、守るべき情報、いま多い攻撃、入口の守り方、クラウドの安全な使い方を学びました。今回は、それらを社内のルールとしてまとめ、全員で守れる状態にすること、そして「それでも事故は起きる」という前提で備えることを扱います。
社内ルールは3つの層で考える
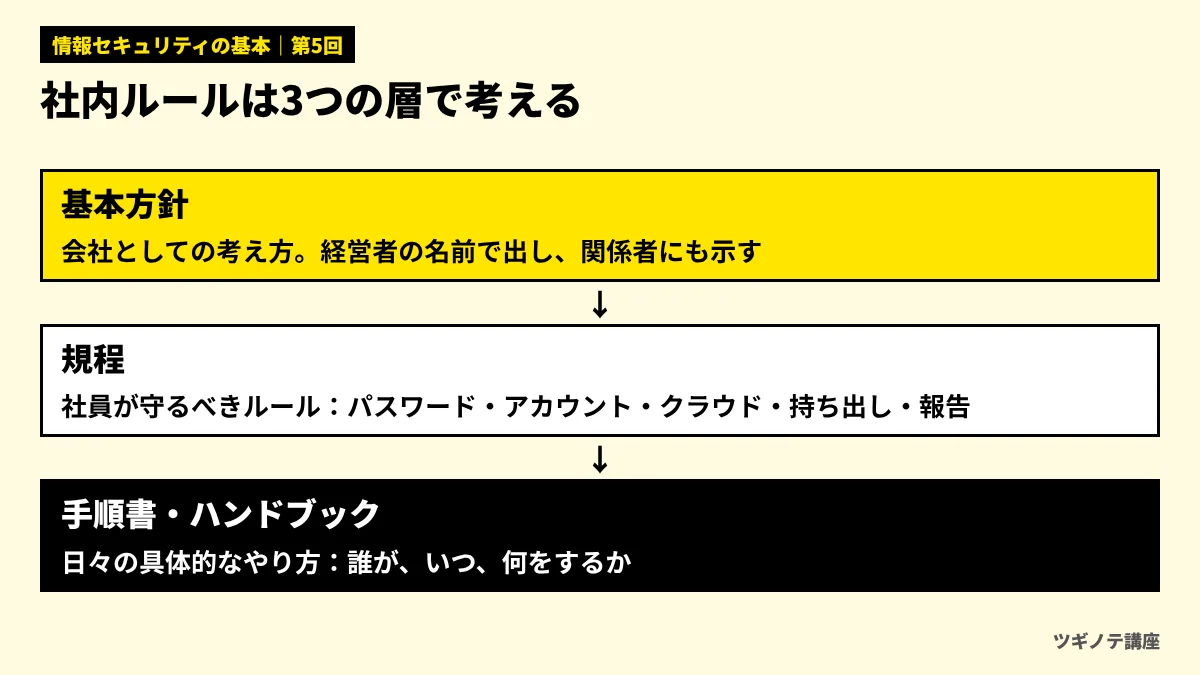
社内ルールというと、分厚い規程集を思い浮かべるかもしれません。しかし、最初から完璧な規程をつくる必要はありません。図1のように、ルールは3つの層に分けて考えると整理しやすくなります。
- 基本方針:会社として情報セキュリティにどう取り組むかを示す宣言です。経営者の名前で出し、社員だけでなく取引先などの関係者にも示せるものにします。
- 規程:社員が守るべきルールをまとめたものです。パスワード、アカウント、クラウドの利用、私物の機器、情報の持ち出し、事故の報告などの項目を決めます。
- 手順書・ハンドブック:規程を日々の作業に落とし込んだ、具体的なやり方です。「退職者が出たら、誰が、どのアカウントを止めるか」「怪しいメールを受け取ったら、誰に連絡するか」などを書きます。
IPAの「中小企業の情報セキュリティ対策ガイドライン」には、基本方針や規程のサンプル、従業員向けのハンドブックのひな形が付録として用意されています。ゼロから書くよりも、ひな形を自社の実情に合わせて直すほうが早く、抜け漏れも防げます。ガイドラインでは、まず「5分でできる!情報セキュリティ自社診断」で弱点を確かめ、基本方針を定めて社員や関係者に周知する段階から、規程を整えて本格的に取り組む段階へと、少しずつ進めることをすすめています(第6回で詳しく扱います)。
ルールづくりのコツ:守れるルールにする
ルールづくりでよくある失敗は、厳しすぎて誰も守れないルールにしてしまうことです。たとえば「業務でクラウドのサービスを一切使ってはならない」というルールは、守られずに個人のサービスがこっそり使われる(シャドーIT)原因になります。それよりも、「使ってよいサービスの一覧」と「新しいサービスを使いたいときの相談の窓口」を決めておくほうが、実際には安全です。
| 守られにくいルール | 守られやすいルール |
|---|---|
| クラウドのサービスは一切使用禁止 | 使ってよいサービスを一覧にし、それ以外は相談の窓口へ |
| パスワードは毎月変更すること | サービスごとに使い回さず、会社が認めた管理ツールを使う |
| 怪しいメールを開いたら処分の対象 | 開いてしまったら、すぐに報告する(報告した人を責めない) |
社内ルールの作り方として、最も適切なのはどれでしょう?
- 最初から細部まで完璧な規程集をつくり、社員が読むまで業務を止める
- IPAのひな形などを参考に、基本方針・規程・手順書の3層で、守れるルールから整えていく
- ルールは情報システム担当者の頭の中にあれば十分なので、文書にしない
答えと解説
正解は2です。ひな形を自社の実情に合わせて直すと、早く抜け漏れなくつくれます。厳しすぎるルールは守られずに、かえって危険な使い方を生むことがあります。
社員教育:知っているから、行動できるへ
第2回で見たように、フィッシングやビジネスメール詐欺は、人の判断のすきを突く攻撃です。どれだけ技術的な対策をしても、社員一人ひとりが手口を知り、正しく行動できなければ被害は防げません。IPAの「情報セキュリティ6か条」にも、「脅威や攻撃の手口を知ろう!」が入っています。
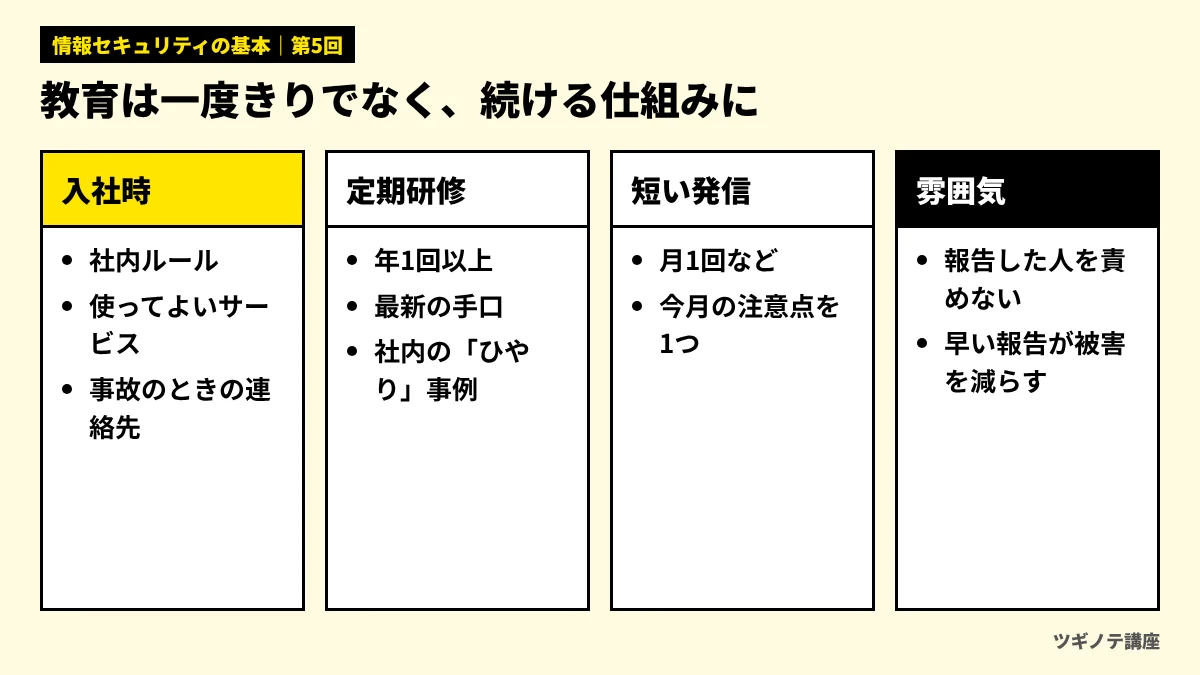
教育は、図2のように、一度きりのイベントではなく続ける仕組みにすることが大切です。
- 入社時の研修:社内ルール、使ってよいサービス、事故が起きたときの連絡先を必ず伝えます。
- 定期的な全社研修:年に1回以上、最新の手口や社内で起きた「ひやり」とした事例を共有します。
- 短い発信を続ける:月に1回程度、社内チャットなどで「今月の注意点」を短く発信します。長い資料より、具体的な例を1つ示すほうが記憶に残ります。
- 報告した人を責めない:怪しいメールを開いてしまった人が、すぐに報告できる雰囲気が何より大切です。報告が早ければ、被害を最小限にできます。
社員向けの研修を外部に頼む場合は、DX研修おすすめ比較なども参考になります。教育を一回で終わらせず定着させた他社の工夫は、DX研修の成功事例で紹介しています。
インシデント対応:起きたときの流れを決めておく
どれだけ備えても、事故(インシデント)を完全になくすことはできません。大切なのは、起きたときに慌てずに動けるよう、流れと役割を事前に決めておくことです。IPAのガイドラインは、インシデント対応を「検知・初動対応」「報告・公表」「復旧・再発防止」の3つの段階で整理しています。付録の「中小企業のためのセキュリティインシデント対応の手引き」をもとに、流れを図3にまとめました。
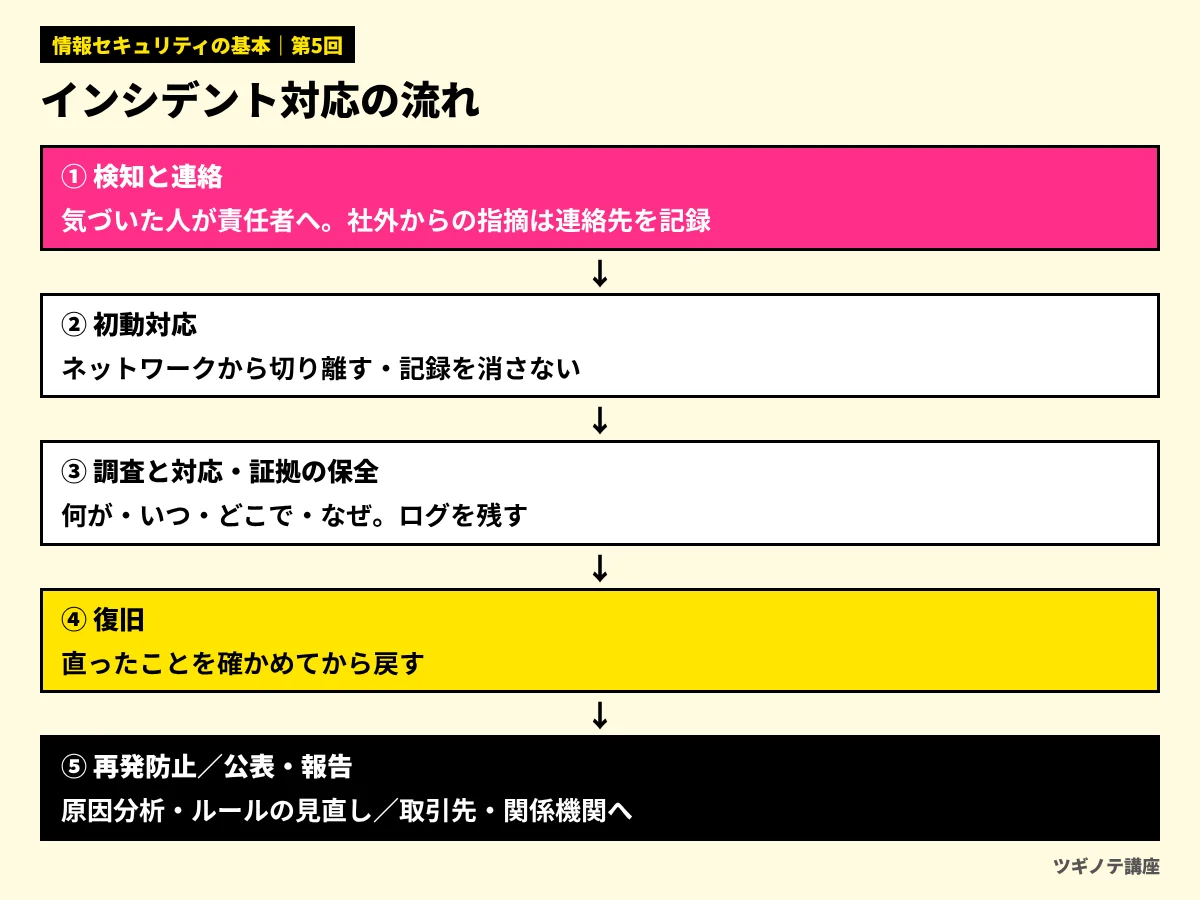
- 検知と連絡:異変に気づいた社員は、情報セキュリティの責任者に連絡します。社外から指摘を受けた場合は、相手の連絡先を記録します。
- 初動対応:被害の拡大を防ぐため、影響を受けたパソコンやシステムをネットワークから切り離したり、止めたりします。手引きは、このとき不用意な操作でシステムに残された記録を消さないよう注意を促しています。
- 調査と対応:何が、いつ、どこで、なぜ起きたのかを調べ、原因に対処します。必要に応じて、取引のあるIT事業者や公的な相談窓口に相談し、経営者に経過を報告します。
- 証拠の保全:あとから原因を分析したり、法的な対応が必要になったりしたときのために、ログなどの記録を残しておきます。
- 復旧:対処が効いていることを確かめてから、システムを元に戻します。
- 再発防止:原因を分析し、技術的な対策、ルール、教育を見直します。
- 公表・報告:影響を受けた取引先や顧客に、まず第一報、その後に最終報告を行います。内容に応じて、警察、個人情報保護委員会、IPAなど関係する機関にも届け出ます。
「ふだんの準備」が初動を決める
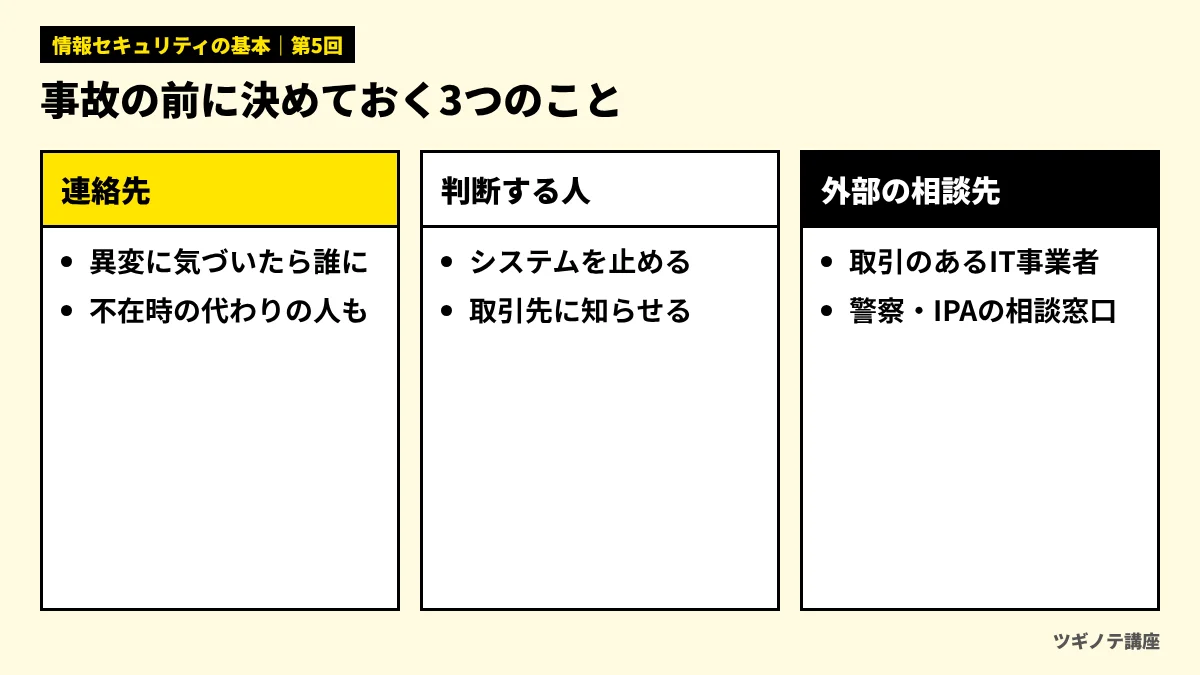
インシデントが起きてから、連絡先を調べたり、誰が判断するかを決めたりしていては、対応が遅れます。少なくとも、次の3つは事前に決めて、社員に知らせておきましょう。
- 連絡先:異変に気づいたら誰に連絡するか(不在時の代わりの人も)
- 判断する人:システムを止める、取引先に知らせるといった判断を誰がするか
- 外部の相談先:取引のあるIT事業者、警察の相談窓口、IPAの相談窓口などの連絡先
また、手引きは、ランサムウェアへの中心的な備えとして、日ごろから適切な方法でデータのバックアップを取っておくことを挙げています。バックアップから戻せるかどうかを、ふだんから試しておくことも、立派なインシデント対応の準備です。
社員のパソコンがランサムウェアに感染した疑いがあります。初動対応として最も適切なのはどれでしょう?
- パソコンをネットワークから切り離し、記録を消すような操作は避けて、責任者に連絡する
- 感染したファイルをすぐに全部削除し、パソコンを初期化してから報告する
- 誰にも知らせず、様子を見ながら業務を続ける
答えと解説
正解は1です。被害の拡大を防ぐため、まずネットワークから切り離します。あわてて削除や初期化をすると、原因を調べるための記録が失われます。すぐに責任者に連絡し、決めておいた流れで対応します。
個人情報が漏えいしたときの報告義務
インシデントの中でも、個人情報が関わる場合は、法律上の義務があります。個人情報保護委員会によると、民間の事業者は、次のような個人データの漏えい等(そのおそれがある場合を含む)が起きたとき、委員会への報告が必要です。
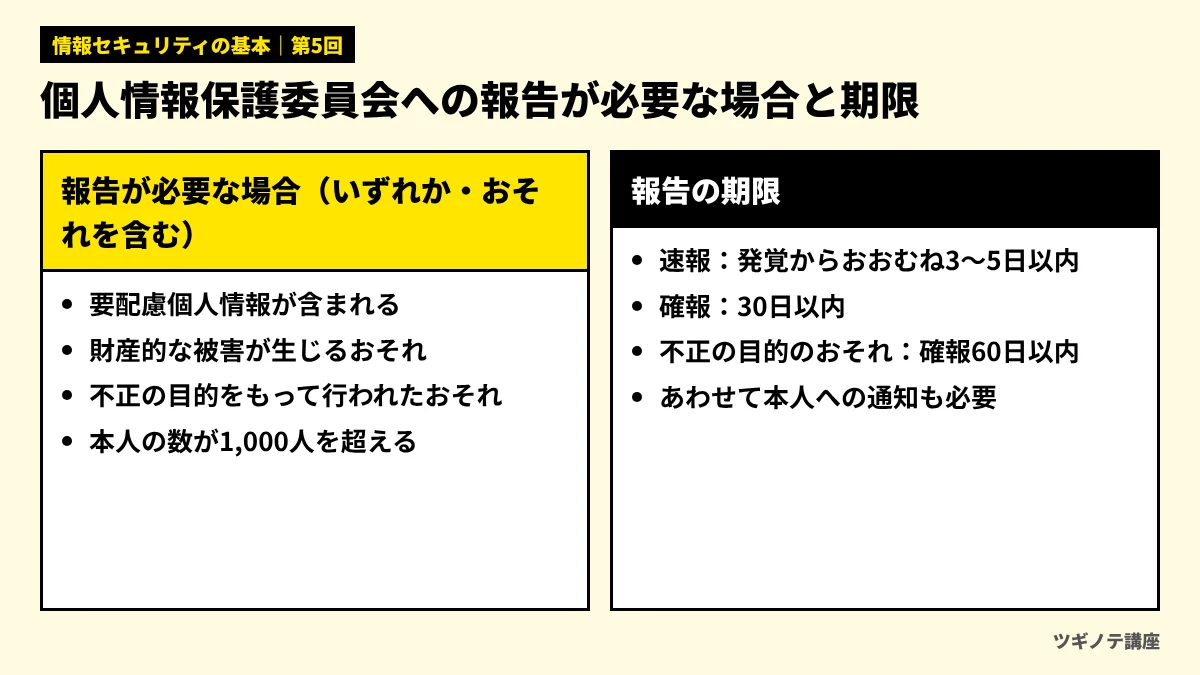
- 要配慮個人情報(病歴など)が含まれる漏えい等
- 不正に使われることで、財産的な被害が生じるおそれがある漏えい等(クレジットカードの番号など)
- 不正の目的をもって行われたおそれがある漏えい等(外部からの不正アクセスや、内部の人による持ち出しなど)
- 本人の数が1,000人を超える漏えい等
報告には期限があります。委員会の案内では、速報は発覚した日からおおむね3〜5日以内、確報は30日以内です。不正の目的をもって行われたおそれがある場合の確報は、60日以内とされています。また、報告が必要なこうした場合には、本人への通知も必要です。通知が難しい場合は、ホームページでの公表や問い合わせの窓口の設置などの代わりの措置も認められています。
期限の短さを考えると、「どこに、誰の、どんな個人情報があるか」を日ごろから把握しておくこと(第1回)が、いざというときの対応の速さを決めることが分かります。
業務を外部に委託している場合も、委託先で起きた漏えいが自社の報告につながることがあります。委託先との契約で、事故が起きたときの連絡の期限と連絡先を決めておくと、期限内の報告に間に合わせやすくなります。
個人データの漏えいのうち、個人情報保護委員会への報告が必要な場合にあたるものはどれでしょう?
- 社内の会議室の予約表を、別の部署の人が見てしまった
- 本人の数が10人で、要配慮個人情報も含まれず、不正の目的のおそれもない誤送信
- 外部からの不正アクセスで、顧客の個人データが盗まれたおそれがある
答えと解説
正解は3です。不正の目的をもって行われたおそれがある漏えい等は、人数にかかわらず報告が必要な場合にあたります。この場合の確報の期限は、発覚から60日以内です。
よくある誤解
「事故が起きたことは、できるだけ外に言わないほうがよい」:隠そうとして報告や連絡が遅れると、被害が広がるだけでなく、取引先や顧客からの信頼を大きく損ないます。個人情報の漏えいでは、報告と本人への通知が法律で求められる場合もあります。決めておいた流れに沿って、速やかに知らせることが、結果的に会社を守ります。
実務ではこう使う
今月中に、次の3つを準備してみてください。
- 基本方針の1枚:IPAのひな形をもとに、経営者の名前で基本方針をつくり、社内に掲示する
- 緊急連絡のカード:「異変に気づいたら、まずネットワークから外して、ここに連絡」という1枚を全員に配る(責任者と代わりの人、外部の相談先の連絡先を載せる)
- 個人情報の一覧の確認:どこに、何人分くらいの、どんな個人情報があるかを書き出し、報告が必要になる場合に当てはまりそうなものを確認する
FOR BUSINESS
マーケティング・DXの発注先選びに迷ったら
ツギノテを運営する株式会社Abinは、BtoBマーケティングに特化したコンサルティング会社です。創業から30社以上のBtoBマーケティングを支援してきました。
相談無料ツギノテ編集部に相談する→この回のまとめ
- 社内ルールは、基本方針・規程・手順書(ハンドブック)の3層で考え、IPAのひな形を活用して守れるルールから整える
- 教育は一度きりにせず、入社時・定期研修・短い発信で続け、報告した人を責めない雰囲気をつくる
- インシデント対応は、検知・初動対応、報告・公表、復旧・再発防止の流れを事前に決め、連絡先と判断する人を周知する
- 初動では、ネットワークから切り離し、記録を消さないことが大切
- 個人情報の漏えい等で報告が必要な場合は、速報おおむね3〜5日以内、確報30日以内(不正の目的のおそれがあれば60日以内)。本人への通知も必要
確認テスト
情報セキュリティの「基本方針」の説明として、最も適切なのはどれでしょう?
- 個々のシステムの細かい設定の手順を記したもの
- 社員の個人的なパスワードを一覧にしたもの
- 会社として情報セキュリティにどう取り組むかを示す、経営者の名前で出す宣言
答えと解説
正解は3です。基本方針は会社としての考え方を示すもので、社員や取引先などの関係者にも示せるものにします。具体的なルールは規程に、日々のやり方は手順書やハンドブックにまとめます。
社員教育を定着させる工夫として、最も適切なのはどれでしょう?
- 怪しいメールを開いた社員を、全社に名前を公表して注意する
- 入社時・定期的な研修・短い発信を続け、報告した人を責めない雰囲気をつくる
- 年に一度、分厚い資料を配って読んでおくよう指示するだけにする
答えと解説
正解は2です。教育は一度きりでは定着しません。そして、開いてしまった人が責められる職場では報告が遅れ、被害が広がります。すぐに報告できる雰囲気が大切です。
インシデント対応の初動で、IPAの手引きが特に注意を促していることはどれでしょう?
- 被害の拡大を防ぎつつ、不用意な操作でシステムに残された記録を消さないこと
- 原因が分かるまで、取引先には一切連絡しないこと
- 感染したパソコンはすぐに初期化して、何もなかったことにすること
答えと解説
正解は1です。記録は、原因の調査や再発防止、法的な対応に必要になります。切り離して拡大を防ぎつつ、記録を残すことが初動の基本です。
個人情報保護委員会への報告について、正しいものはどれでしょう?
- 報告は、事故の原因がすべて分かってから1年以内に行えばよい
- 報告が必要な場合、速報は発覚からおおむね3〜5日以内、確報は30日以内(不正の目的のおそれがある場合は60日以内)に行う
- 漏れた人数にかかわらず、報告の義務は一切ない
答えと解説
正解は2です。要配慮個人情報が含まれる、財産的被害のおそれがある、不正の目的のおそれがある、1,000人を超える、といった場合に報告が必要で、期限も決まっています。本人への通知も必要です。
次回予告
最終回の第6回は「中小企業の対策の進め方」です。IPAのガイドラインが示す経営者の役割と、「できるところから始める」4つのステップ、SECURITY ACTIONの宣言まで、自社の対策を計画にまとめる方法を学びます。
参考資料
- 独立行政法人情報処理推進機構(IPA)「中小企業の情報セキュリティ対策ガイドライン 第4.0版」 https://www.ipa.go.jp/security/guide/sme/about.html (確認日:2026年11月12日)
- 独立行政法人情報処理推進機構(IPA)「中小企業のためのセキュリティインシデント対応の手引き」(ガイドライン付録8) https://www.ipa.go.jp/security/guide/sme/ug65p90000019cbk-att/sme_guideline_v4.0_app_8.pdf (確認日:2026年11月12日)
- 個人情報保護委員会「漏えい等の対応とお役立ち資料」 https://www.ppc.go.jp/personalinfo/legal/leakAction (確認日:2026年11月12日)
- 個人情報保護委員会「漏えい等報告・本人への通知の義務化について」 https://www.ppc.go.jp/news/kaiseihou_feature/roueitouhoukoku_gimuka/ (確認日:2026年11月12日)
この記事は役に立ちましたか?
NEXTあわせて読みたい
-
 BPOサービス(業務アウトソーシング)おすすめ7選|コンタクトセンター・バックオフィスの外注先を規模・料金・事例で比較
-
 Shopify制作会社おすすめ7選|Shopify Plus・越境EC・運用まで、認定・実績・事例で比較
-
 マーケティング研修おすすめ7選|法人向けの基礎・実践・BtoB研修を料金・形式・実績で比較
-
 ECコンサル会社おすすめ5選|楽天・Amazon・自社ECの売上を伸ばす支援会社を範囲・料金・事例で比較
-
 広報・PR代行(PR会社)おすすめ7選|ベクトル・プラップジャパン・共同ピーアールなどを支援範囲・料金・事例で比較
-
 企業データベースおすすめ6選|Speeda・帝国データバンク・東京商工リサーチ・ユーソナーなどを料金・収録数で比較