
いま多い攻撃と被害:ランサムウェア・フィッシング・ビジネスメール詐欺のしくみ|情報セキュリティの基本 第2回

監修田中 磨生株式会社Abin 代表取締役
株式会社Abin代表取締役。AI SaaSの上場企業やHR系ベンチャーのマーケティング責任者を経て、2023年BtoBマーケティング特化のコンサルティング会社株式会社Abinを設立。創業から30社以上のBtoBマーケティングの戦略立案から実行までを行う。2025年には株式会社プロベルの役員に就任。NYマーケティング株式会社の執行役員も務める。
執筆Abin編集部
この回で分かること:①IPA「情報セキュリティ10大脅威 2026」で、いま組織が警戒すべき脅威の全体像、②ランサムウェア・フィッシング・ビジネスメール詐欺のしくみと、だまされないための基本の備え、③取引先を経由した攻撃や内部不正など、「外からの攻撃」以外の脅威。攻撃の手口は、身を守るために必要な範囲で説明します。
前回は、情報セキュリティが「機密性・完全性・可用性」を保つことであり、脅威が脆弱性を突くと被害が出る、という枠組みを学びました。今回はその「脅威」の側を具体的に見ていきます。
10大脅威 2026で全体像をつかむ
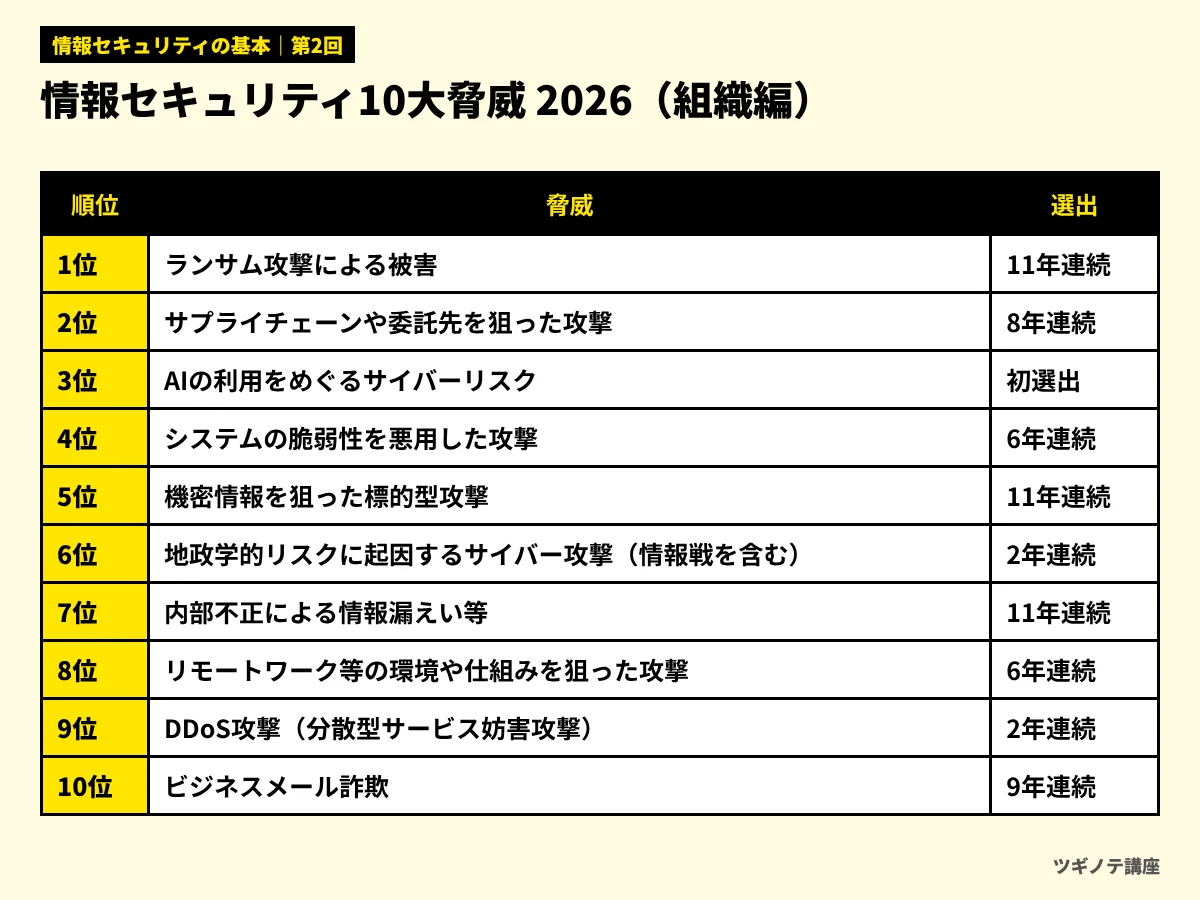
情報処理推進機構(IPA)は毎年、「情報セキュリティ10大脅威」を公表しています。IPAが候補を選び、情報セキュリティの研究者や企業の実務担当者など約250人が投票して順位を決めるものです。2026年1月29日に公表された2026年版の組織向けの順位は、図1のとおりです。
注目したい点は3つあります。
- 1位のランサムウェアは11年連続、2位のサプライチェーン攻撃は8年連続のランクインです。どちらも2023年から1位・2位の順位が変わっていません。一時的な流行ではなく、今も続いている大きな脅威だということです。
- 3位に「AIの利用をめぐるサイバーリスク」が初めて選ばれました。IPAは、AIへの理解が足りないことによる意図しない情報漏えいや他者の権利の侵害、AIの出力を十分に確かめずに使ってしまう過度な依存、そしてAIを悪用して攻撃が容易になり巧妙になること、を挙げています。
- 内部不正による情報漏えい等(7位)やビジネスメール詐欺(10位)のように、高度な技術よりも「人」や「業務の流れ」の弱点を突くものも上位に入り続けています。
IPAは、順位が低いものも含めて、自社の業務や体制にどう影響するかを考え、優先順位をつけて対策するよう呼びかけています。ここからは、中小企業が特に知っておきたい脅威を順に見ていきます。
ランサムウェア:業務を止めて、お金を要求する
ランサムウェアは、パソコンやサーバーのデータを暗号化して使えなくし、元に戻すことと引き換えに金銭(身代金)を要求する不正なプログラムです。第1回で学んだ3つの要素でいえば、まず可用性を大きく損ない、業務そのものを止めてしまいます。
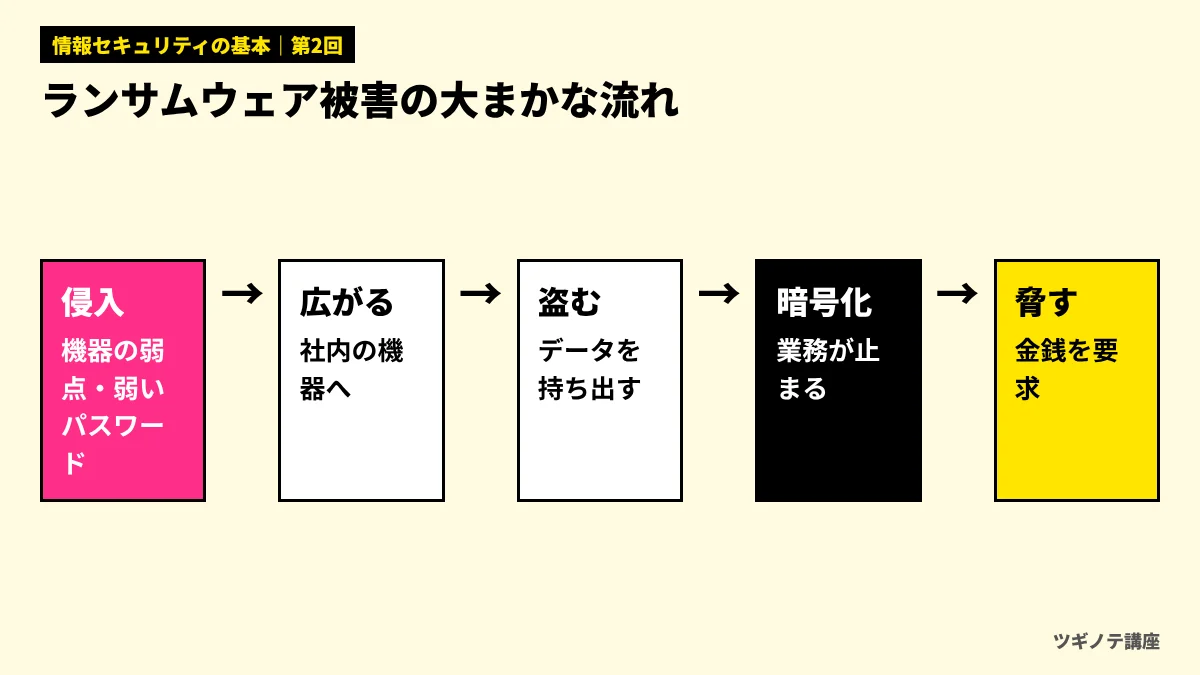
最近のランサムウェアは、図2のように、暗号化する前にデータを盗み出し、「お金を払わなければ盗んだデータを公開する」とも脅すことが一般的です。これを二重恐喝(ダブルエクストーション)と呼びます。警察庁によると、2025年に報告されたランサムウェアの被害は226件で、金銭を要求する手口が確認された153件のうち、136件(88.9%)が二重恐喝でした。さらに、データを暗号化せずに盗み出して金銭を要求する「ノーウェアランサム」と呼ばれる手口も17件確認されています。
どこから入り込まれているか
同じく警察庁の集計では、感染経路について回答があった92件のうち、VPN機器からの侵入が61件(66.3%)、リモートデスクトップからの侵入が19件(20.7%)でした。VPNもリモートデスクトップも、社外から社内のネットワークやパソコンにつなぐための仕組みです。警察庁は、これらの多くがテレワークなどに使う機器の脆弱性や、強度の弱いパスワードを悪用されたものだとしています。
つまり、被害の入口の多くは、「更新していない機器」と「弱いパスワード」という、第1回で学んだ代表的な脆弱性です。逆に言えば、次の基本を守るだけでも、入口の多くをふさぐことができます。
- VPN機器など、社外とつながる機器のソフトウェアを、メーカーの更新情報を確認して速やかに更新する
- 社外からつなぐ仕組みには、長く使い回しのないパスワードと、多要素認証を使う(第3回で詳しく扱います)
- 使っていないリモート接続の仕組みは止めておく
- バックアップを取り、ふだんのネットワークから切り離した場所にも保管する。戻せるかどうかも試しておく
IPAが2026年3月に改訂した中小企業向けのガイドラインでは、まず取り組む基本対策が「情報セキュリティ5か条」から「6か条」になり、「バックアップを取ろう!」が新たに加わりました。ランサムウェアに備えるうえで、バックアップの重要性がそれだけ高まっているということです。
警察庁の2025年の集計で、ランサムウェアの感染経路として最も多かったものはどれでしょう?
- 社員が私物のUSBメモリを持ち込んだこと
- VPN機器からの侵入
- 社員が会社のパソコンでゲームをしたこと
答えと解説
正解は2です。感染経路の回答があった92件のうち、VPN機器からの侵入が61件(66.3%)で最も多く、リモートデスクトップからの侵入が19件で続きました。社外とつながる機器の更新と、強い認証が大切です。
フィッシング:本物そっくりの偽サイトに誘い込む
フィッシングは、実在する会社やサービスを装ったメールやSMSを送り、本物そっくりの偽のサイトに誘い込んで、IDとパスワード、クレジットカードの番号などを入力させて盗む手口です。IPAの10大脅威 2026の個人向けにも、「フィッシングによる個人情報等の詐取」が8年連続で選ばれています。
会社にとって怖いのは、盗まれるのが業務で使うアカウントの場合です。メールやクラウドストレージ、業務のSaaSのIDとパスワードを盗まれると、攻撃者は正規の利用者のふりをして社内の情報にアクセスしたり、そのアカウントから取引先に詐欺メールを送ったりできます。
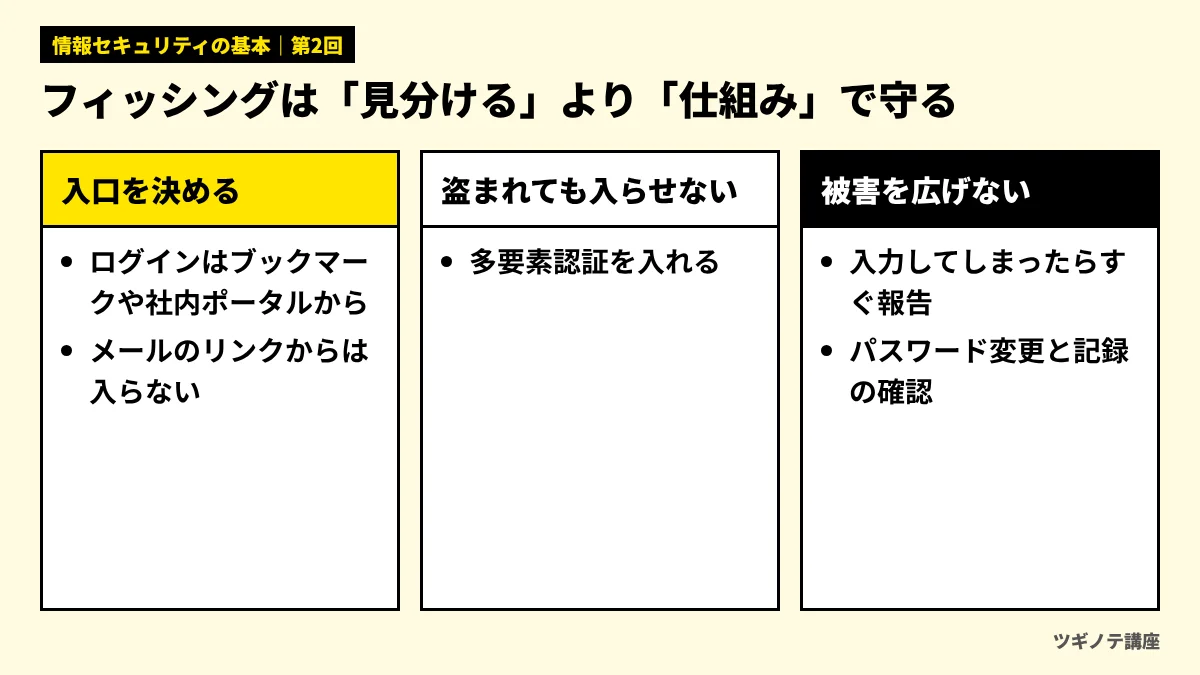
フィッシングの偽サイトやメールは年々精巧になっていて、見た目だけで見分けるのは簡単ではありません。そこで大切になるのが、図3のように、見分ける力に頼りすぎない仕組みです。
- メールやSMSのリンクからはログインしない:業務のサービスには、ブックマークや社内のポータルから入ると決めておく
- 多要素認証を入れる:パスワードを盗まれても、それだけではログインできないようにする
- 入力してしまったら、すぐに報告する:怒らずに受け止める雰囲気をつくり、パスワードの変更やログインの記録の確認をすぐに行う
最後の点は特に重要です。「だまされたことを言い出しにくい」職場では、報告が遅れて被害が広がります。報告の流れづくりは、第5回で扱います。
ビジネスメール詐欺:取引先や社長になりすます
ビジネスメール詐欺は、取引先や自社の経営者になりすましたメールを送り、攻撃者の口座にお金を振り込ませる詐欺です。警察庁は、代表的な手口として次の2つを挙げています。
- 取引先になりすます:本物の取引先を装い、「振込先の口座が変わりました」と連絡して、攻撃者の口座に支払わせる
- 経営者になりすます:社長や役員を装い、「急ぎで、内密に、この口座に送金してほしい」と担当者に指示する
攻撃者は、事前に盗み見たメールのやりとりを使って、本物そっくりの文面やタイミングで連絡してくることがあります。警察庁は、海外の口座に送金されると取り戻すのは非常に難しいとして注意を呼びかけています。
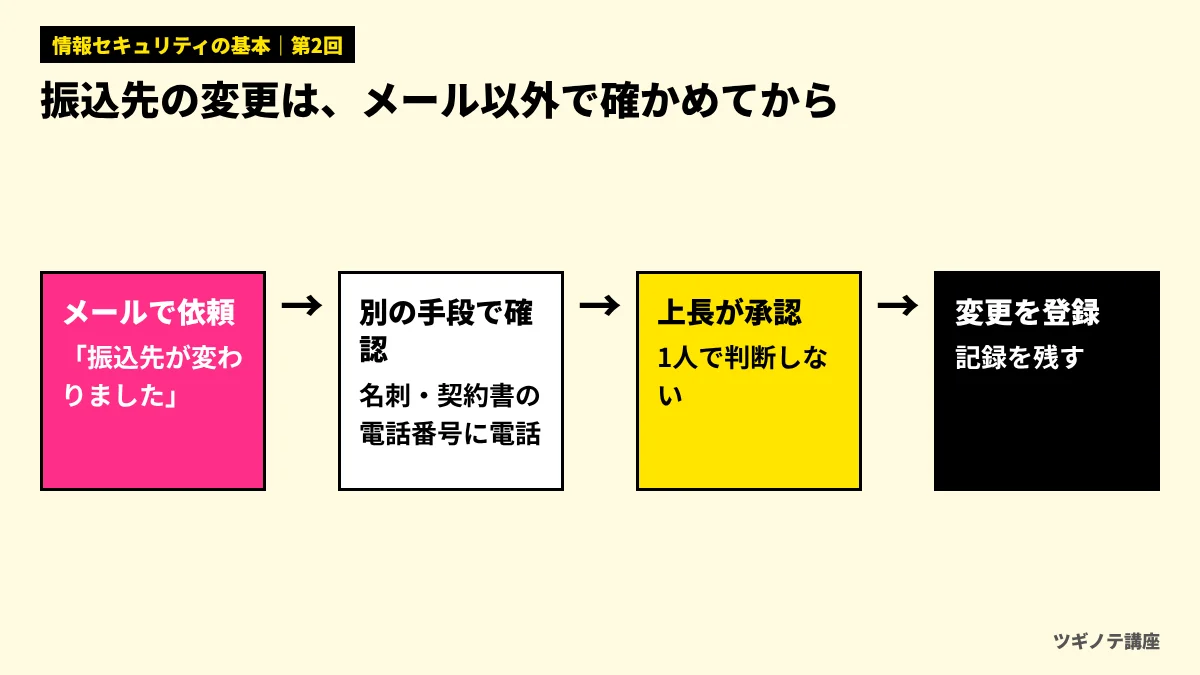
警察庁がすすめる対策の中心は、メール以外の方法で確かめることです。振込先の変更や急ぎの送金の依頼を受けたら、図4のように、メールに書かれた電話番号ではなく、名刺や以前から使っている連絡先に電話して確認します。「振込先の変更は、必ず電話で確認してから、上長の承認を経て登録する」といった社内ルールにしておけば、担当者が1人で判断を迫られることもなくなります。
取引先から「振込先の口座が変わりました。今月分からこちらにお願いします」というメールが届きました。最も適切な対応はどれでしょう?
- メールの署名に書かれた電話番号に電話して、確認する
- 取引先からのメールアドレスなので、そのまま新しい口座に振り込む
- 名刺や以前の契約書にある連絡先に電話して確認し、社内の承認を経て変更する
答えと解説
正解は3です。メールの署名やメール本文の電話番号は、攻撃者が書き換えている可能性があります。もともと知っている連絡先で確かめ、社内の承認の流れを通してから変更します。
外からの攻撃以外の脅威も忘れない
10大脅威には、取引先を経由した攻撃や、内部の人による不正も入っています。
- サプライチェーンや委託先を狙った攻撃(2位):対策が手薄な取引先や委託先から侵入し、その先の会社を狙う攻撃です。自社が「入口」として使われるおそれもあれば、委託先の事故で自社の情報が漏れるおそれもあります。委託先との責任の分担は、第6回で扱うIPAのガイドラインでも重視されています。
- 内部不正による情報漏えい等(7位):社員や退職者が、権限を悪用して情報を持ち出すケースです。必要な人に必要な権限だけを与えること、退職時にアカウントをすぐに止めることが基本の備えになります(第3回)。
- AIの利用をめぐるサイバーリスク(3位):生成AIに社外秘の情報を入力してしまう、AIの出力をそのまま信じて使ってしまう、といったリスクです。生成AIを使うときの社内ルールは、ビジネスで使う生成AI入門 第7回で詳しく扱っています。
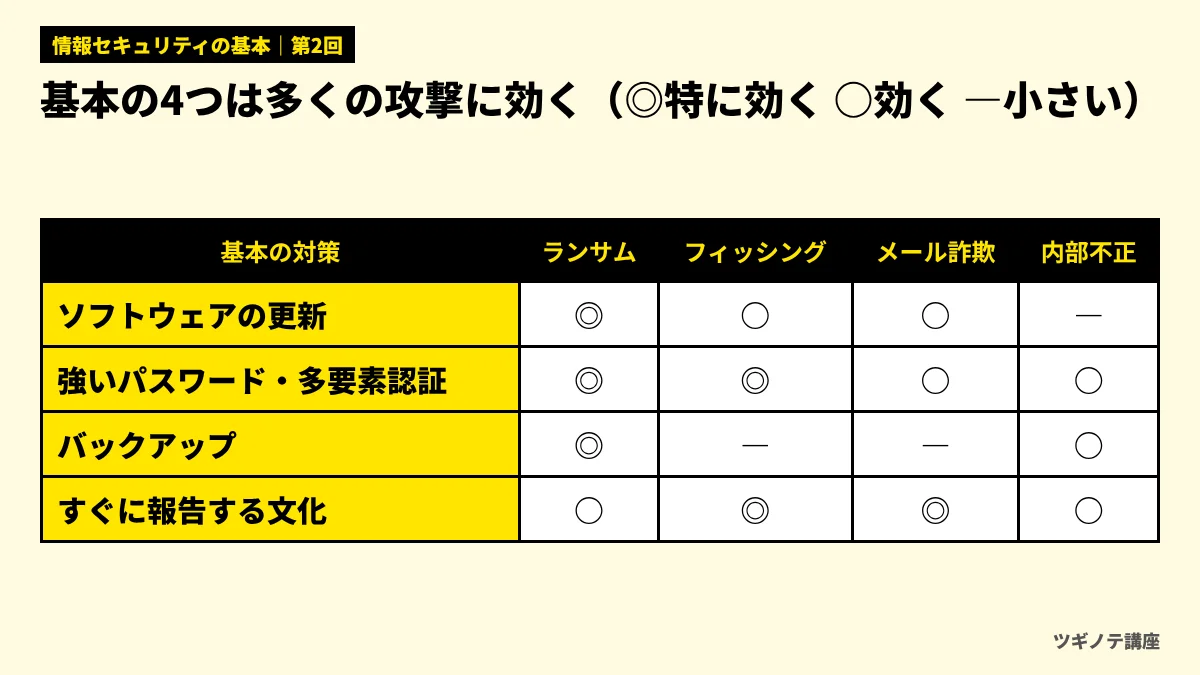
ここまで見てきた攻撃は、手口こそ違いますが、図5のように、同じ基本対策が何度も出てきます。ソフトウェアの更新、強いパスワードと多要素認証、バックアップ、そして「怪しいと思ったらすぐに報告する」文化です。目新しい攻撃のニュースに振り回されるよりも、この基本を確実に続けることが、最も費用対効果の高い対策になります。
よくある誤解
「最新の攻撃に対応した高価な製品を入れれば安心」:製品は大切な道具ですが、警察庁の集計が示すように、ランサムウェアの入口の多くは更新していない機器や弱いパスワードです。基本ができていないまま高価な製品を入れても、弱点は残ります。まずは基本の4つが全社で守られているかを確認しましょう。
実務ではこう使う
この回の内容をもとに、次の3つを社内で確認してみてください。
- 社外とつながる機器の一覧:VPN機器、リモートデスクトップ、外から見られるサーバーやWebサイトなど。それぞれのソフトウェアが最新か、誰が更新を担当しているか
- 振込先の変更の手順:メールだけで変更できてしまう流れになっていないか。電話での確認と承認の手順が決まっているか
- 「怪しいメールを開いてしまった」ときの連絡先:社員全員が知っているか
1つでも答えに詰まるものがあれば、それが自社の優先課題です。
FOR BUSINESS
マーケティング・DXの発注先選びに迷ったら
ツギノテを運営する株式会社Abinは、BtoBマーケティングに特化したコンサルティング会社です。創業から30社以上のBtoBマーケティングを支援してきました。
相談無料ツギノテ編集部に相談する→この回のまとめ
- IPAの10大脅威 2026(組織編)は、1位ランサムウェア、2位サプライチェーン攻撃、3位にAIの利用をめぐるリスクが初めて入った
- ランサムウェアは業務を止め、データを盗んで公開すると脅す。入口の多くはVPN機器やリモートデスクトップの弱点
- フィッシングは見分けるより、リンクからログインしない・多要素認証・すぐに報告、の仕組みで守る
- ビジネスメール詐欺は、メール以外の手段で確かめ、承認の流れを通すことで防ぐ
- 手口は違っても、更新・認証・バックアップ・報告の「基本の4つ」が広く効く
確認テスト
IPA「情報セキュリティ10大脅威 2026」の組織向けで、初めて選ばれた脅威はどれでしょう?
- ランサム攻撃による被害
- AIの利用をめぐるサイバーリスク
- ビジネスメール詐欺
答えと解説
正解は2です。「AIの利用をめぐるサイバーリスク」が3位で初めて選ばれました。ランサム攻撃による被害は11年連続、ビジネスメール詐欺は9年連続のランクインです。
近年のランサムウェアの「二重恐喝」の説明として、正しいのはどれでしょう?
- データを暗号化するだけでなく、盗んだデータを公開すると脅して金銭を要求する
- 同じ会社に二度続けて攻撃を仕掛けることだけを指す
- 身代金を2回に分けて支払わせる手口のことである
答えと解説
正解は1です。暗号化の前にデータを盗み出し、「支払わなければ公開する」とも脅す手口が二重恐喝です。警察庁の2025年の集計では、金銭要求が確認された153件のうち136件が二重恐喝でした。
フィッシングへの備えとして、最も効果的な組み合わせはどれでしょう?
- メールの見た目をよく観察して、偽物かどうかを見分ける力だけを鍛える
- 一度でもだまされた社員には、次から業務のアカウントを渡さない
- リンクからはログインしないルール、多要素認証、入力してしまったときにすぐ報告できる流れを組み合わせる
答えと解説
正解は3です。偽サイトは精巧になっているので、見分ける力だけに頼るのは危険です。仕組みで守り、だまされても被害を広げないよう、すぐに報告できる職場にしておくことが大切です。
ランサムウェア、フィッシング、ビジネスメール詐欺、内部不正のいずれにも広く効く基本対策として、この回で挙げたものに含まれないのはどれでしょう?
- ソフトウェアの更新
- 特定の攻撃だけに対応した高価な専用製品の導入
- バックアップと、怪しいと思ったらすぐに報告する文化
答えと解説
正解は2です。この回で挙げた基本の4つは、ソフトウェアの更新、強いパスワードと多要素認証、バックアップ、すぐに報告する文化です。専用製品も役に立ちますが、基本ができていないと弱点が残ります。
次回予告
第3回は「パスワード・多要素認証・アカウント管理」です。この回で何度も出てきた「入口」を守るために、安全なパスワードの条件、多要素認証のしくみ、アカウントの発行から削除までのルールを学びます。
NEXT|第3回パスワード・多要素認証・アカウント管理:入口を守る基本次の回へ進む →参考資料
- 独立行政法人情報処理推進機構(IPA)「情報セキュリティ10大脅威 2026」 https://www.ipa.go.jp/security/10threats/10threats2026.html (確認日:2026年11月12日)
- 独立行政法人情報処理推進機構(IPA)プレスリリース「情報セキュリティ10大脅威 2026」(2026年1月29日) https://www.ipa.go.jp/pressrelease/2025/press20260129.html (確認日:2026年11月12日)
- 警察庁「令和8年版 警察白書」第3章 サイバー空間の安全の確保(ランサムウェアの被害状況) https://www.npa.go.jp/hakusyo/r08/honbun/html/cc3314000.html (確認日:2026年11月12日)
- 警察庁「ビジネスメール詐欺(BEC)」 https://www.npa.go.jp/bureau/cyber/countermeasures/bec.html (確認日:2026年11月12日)
- 独立行政法人情報処理推進機構(IPA)「中小企業の情報セキュリティ対策ガイドライン 第4.0版」 https://www.ipa.go.jp/security/guide/sme/about.html (確認日:2026年11月12日)
この記事は役に立ちましたか?
NEXTあわせて読みたい
-
 BPOサービス(業務アウトソーシング)おすすめ7選|コンタクトセンター・バックオフィスの外注先を規模・料金・事例で比較
-
 Shopify制作会社おすすめ7選|Shopify Plus・越境EC・運用まで、認定・実績・事例で比較
-
 マーケティング研修おすすめ7選|法人向けの基礎・実践・BtoB研修を料金・形式・実績で比較
-
 ECコンサル会社おすすめ5選|楽天・Amazon・自社ECの売上を伸ばす支援会社を範囲・料金・事例で比較
-
 広報・PR代行(PR会社)おすすめ7選|ベクトル・プラップジャパン・共同ピーアールなどを支援範囲・料金・事例で比較
-
 企業データベースおすすめ6選|Speeda・帝国データバンク・東京商工リサーチ・ユーソナーなどを料金・収録数で比較